ログイン・会員機能

目次

ログイン・会員機能の基本

この機能は Ver. 3.1 以上のバージョンから利用できます。


a-blog cms では、会員制サイトを作成するための会員機能が標準機能として搭載されています。SNSログインや2段階認証など、メールアドレス/ユーザーIDとパスワード以外でのログイン認証についても標準機能としてサポートされている他、パスワードポリシー設定などのセキュリティに関する設定も標準機能として提供されています。


また、管理者用のログインURLと会員用のログインURLを別々に設定できるため、セキュリティ的にも安全な会員制サイトを制作することができます。

主な機能としては以下のようなものがあげられます。

  • メールアドレスとパスワードによるサインイン認証
  • SNSアカウントによるサインイン認証
  • 2段階認証
  • メール認証サインイン機能
  • 会員サインアップ(会員登録)フォーム
  • メールアドレス認証機能
  • パスワードリセット機能
  • マイページ機能(プロフィール情報変更機能)
  • メールアドレス変更機能
  • パスワード変更機能
  • 退会機能
  • パスワードポリシー(パスワードのルール)の設定

公式テーマの一つである member テーマは、会員機能のカスタマイズ例として活用することができます。会員制サイトを制作する際は是非参考にしてください。

member テーマについてもっと知りたい方は memberテーマの使い方を御覧ください。


認証に関連するページとURLについて


管理者ログインページや、会員サインインページなど、認証に関連するページと、そのページがどのようなURLで表示されるかを説明します。


ページ 説明 デフォルトURL
管理ログインページ 管理ユーザーがログインするためのページです /login/
管理ユーザー用パスワード再設定ページ 管理ユーザーがパスワードを忘れた時、パスワードを再設定するページです /admin-reset-password/
管理ユーザー用パスワード再設定の認証ページ 管理ユーザーがパスワードを再設定するため、認証メールの送信を行うページです /admin-reset-password-auth/
管理ユーザー用2段階認証解除ページ 管理ユーザーがリカバリーコードにより、2段階認証を解除するページです /admin-tfa-recovery/
サインインページ 一般(会員ユーザー)がサインインするためのページです /signin/
会員登録ページ 一般(会員ユーザー)が会員登録するためのページです /signup/
一般(会員ユーザー)ユーザー用パスワード再設定ページ 一般(会員ユーザー)がパスワードを忘れた時、パスワードを再設定するページです /reset-password/
一般(会員ユーザー)ユーザー用パスワード再設定の認証ページ 一般(会員ユーザー)がパスワードを再設定するため、認証メールの送信を行うページです /reset-password-auth/
一般(会員ユーザー)ユーザー用2段階認証解除ページ 一般(会員ユーザー)ユーザーがリカバリーコードにより、2段階認証を解除するページです /tfa-recovery/
プロフィール更新ページ ログイン後、自身のプロフィールを変更するページです /mypage/update-profile/
メールアドレス変更ページ ログイン後、自身のメールアドレスを変更するページです /mypage/update-email/
パスワード変更ページ ログイン後、自身のパスワードを変更するページです /mypage/update-password/
2段階認証設定ページ ログイン後、2段階認証の設定を行うページです /mypage/update-tfa/
退会ページ 一般(会員ユーザー)が退会するページです /mypage/withdrawal/

以下のページはコンフィグの設定に関わらず、ページキャッシュ機能が無効になります。

  • プロフィール更新ページ
  • メールアドレス変更ページ
  • パスワード変更ページ
  • 2段階認証設定ページ
  • 退会ページ

認証に関連するページのURLを変更する


認証に関連するページのURLは config.server.php から変更することができます。


定数 説明 デフォルト値
LOGIN_SEGMENT 管理ログインページのパス login
ADMIN_RESET_PASSWORD_SEGMENT 管理ユーザー用パスワード再設定ページのパス admin-reset-password
ADMIN_RESET_PASSWORD_AUTH_SEGMENT 管理ユーザー用パスワード再設定の認証ページのパス admin-reset-password-auth
ADMIN_TFA_RECOVERY_SEGMENT 管理ユーザー用2段階認証解除ページのパス admin-tfa-recovery
SIGNIN_SEGMENT 一般サインインページのパス signin
SIGNUP_SEGMENT 会員登録ページのパス signup
RESET_PASSWORD_SEGMENT 一般ユーザー用パスワード再設定ページのパス reset-password
RESET_PASSWORD_AUTH_SEGMENT 一般ユーザー用パスワード再設定の認証ページのパス reset-password-auth
TFA_RECOVERY_SEGMENT 一般ユーザー用2段階認証解除ページのパス tfa-recovery
PROFILE_UPDATE_SEGMENT 自身のプロフィール変更ページのパス mypage/update-profile
PASSWORD_UPDATE_SEGMENT 自身のパスワード変更ページのパス mypage/update-password
EMAIL_UPDATE_SEGMENT 自身のメールアドレス変更ページのパス mypage/update-email
TFA_UPDATE_SEGMENT 自身の2段階認証設定ページのパス mypage/update-tfa
WITHDRAWAL_SEGMENT 自身の退会ページのパス mypage/withdrawal

config.server.php で設定した各ページのパスはグローバル変数として表示できます。

テンプレート上はグローバル変数でURLを表示することで、あとから設定を変更した場合でもテンプレートの修正が必要なくなり、変更に強いテンプレートを作成することができます。


管理ユーザーと一般(会員ユーザー)について


管理ユーザーと一般(会員ユーザー)をどのように分けているかについて説明いたします。

管理ユーザーは一般サインイン画面からログインはできず、管理ログイン画面からのみログインできます。一般(会員ユーザー)は管理ログイン画面からログインできず、一般サインイン画面からのみログインできます。

デフォルトの分け方は以下のように、読者権限のユーザーのみが一般(会員ユーザー)として扱われます。


タイプ ユーザー権限
管理ユーザー 管理者・編集者・投稿者
一般(会員ユーザー) 読者

投稿者を一般(会員ユーザー)として扱いたいなど、管理ユーザーと一般(会員ユーザー)の権限を変更したい場合は、管理画面 > コンフィグ > ログイン設定 の「基本設定」から「一般サインイン権限」で設定を変更することができます。


一般サインイン権限を設定する

一般サインイン権限を設定する


認証に関連するテンプレート

管理ログインページや会員登録ページなど認証に関連するテンプレートについて説明します。

管理ユーザー向けのテンプレート

管理ユーザー向けのテンプレートについて説明します。管理ユーザー向けのテンプレートのため基本的にカスタマイズが必要になることはありません。


パス 説明
_member-admin/login.html 管理ログインするためのテンプレート
_member-admin/reset-password.html 管理ユーザーのパスワード再設定のためのテンプレート
_member-admin/reset-password-auth.html 管理ユーザーのパスワード再設定リンク先のテンプレート
_member-admin/tfa-recovery.html 管理ユーザーが2段階認証を解除するためのテンプレート

会員ユーザー向けのテンプレート

会員ユーザー向けのテンプレートについて説明します。会員制サイトを制作する場合にカスタマイズするテンプレートになります。


パス 説明
_member/signin.html 会員サインインするためのテンプレート
_member/signup.html 会員登録するためのテンプレート
_member/reset-password.html 会員のパスワード再設定するためのテンプレート
_member/reset-password-auth.html 会員のパスワード再設定リンク先のテンプレート
_member/tfa-recovery.html 会員が2段階認証を解除するためのテンプレート
_member/update-email.html ログイン後、メールアドレスを更新するためのテンプレート
_member/update-password.html ログイン後、パスワードを更新するためのテンプレート
_member/update-profile.html ログイン後、ユーザー情報を更新するためのテンプレート
_member/update-tfa.html ログイン後、2段階認証を設定・解除するためのテンプレート
_member/withdrawal.html 会員ユーザーが退会するためのテンプレート

テンプレートのパスを変更する

管理ユーザー向けのテンプレート及び、会員ユーザー向けのテンプレートは、config.system.yaml または、使用しているテーマ直下のtemplate.yaml から変更することができます。

tpl_login: _member-admin/login.html
tpl_admin-reset-password: _member-admin/reset-password.html
tpl_admin-reset-password-auth: _member-admin/reset-password-auth.html
tpl_admin-tfa-recovery: _member-admin/tfa-recovery.html
tpl_signin: _member/signin.html
tpl_signup: _member/signup.html
tpl_reset-password: _member/reset-password.html
tpl_reset-password-auth: _member/reset-password-auth.html
tpl_tfa-recovery: _member/tfa-recovery.html
tpl_update-profile: _member/update-profile.html
tpl_update-password: _member/update-password.html
tpl_update-email: _member/update-email.html
tpl_update-fta: _member/update-tfa.html
tpl_withdrawal: _member/withdrawal.html

シークレットステータスのブログ・カテゴリーにアクセスしたときに表示されるログインページ

シークレットカテゴリやシークレットブログに設定しているページにアクセスした場合、通常、ログインページが表示されます。

このとき、管理ログインページと一般サインインページのどちらを表示させたいかはサイトの仕様によるため、コンフィグから管理ログインページと一般サインインページのどちらを表示させるかを設定できるようになっています。

管理ページ > コンフィグ > ログイン設定の「ログインページの指定」で行います。


ログインページの指定の設定

ログインページの指定の設定


一般的には、会員サイトであればデフォルト値である「一般サインイン画面」を設定するのがおすすめです。

会員サインアップ(会員登録)

a-blog cms には、読者権限のユーザーとして、サイト上からユーザーが自由に会員登録することができる機能が標準機能として提供されています。

会員サインアップ(会員登録)フォームはテンプレートをカスタマイズすることが可能なので、オリジナルデザインの会員サインアップ(会員登録)フォームを作成することができます。

また、ステップフォームとしてフォームを分割することもできるため、入力項目が多くなってしまった場合でもユーザビリティの高い会員サインアップ(会員登録)フォームを作成することができます。

会員登録機能設定

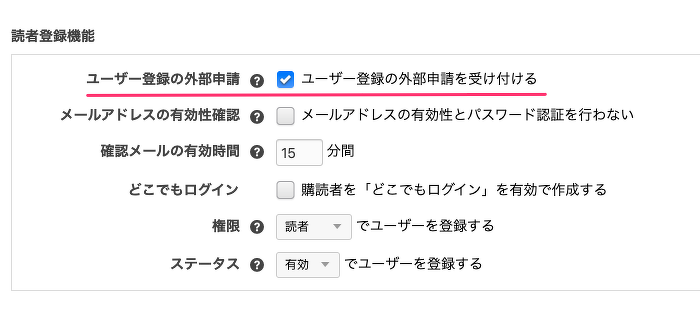
サイト上からユーザーが自由に会員登録できるようにするためには、管理画面 > コンフィグ > ログイン設定 を変更する必要があります。

会員登録機能セクションから、"ユーザー登録の外部申請" を有効にしてください。


ユーザー登録の外部申請を有効にする子をで、サイト上からユーザーが自由に会員登録できるようになります。

会員サインアップ(会員登録)機能の設定


会員登録機能の設定では、他にも会員登録時にメールアドレスの有効性確認をするかどうかの他、会員登録時のユーザー権限を変更することができます。

Member_Signup モジュール

会員サインアップ(会員登録)フォーム機能は、Member_Signup モジュールとして提供しています。

デフォルトでは以下のように入力・確認・完了・認証の4つのステップに分かれています。(step#2 はデフォルトでは利用されていませんがステップフォーム実装の例として記述されています。)

フォーム送信時のバリデーションに失敗した場合、ステップの遷移は行われず、送信前のステップに遷移します。

<!-- BEGIN_MODULE Member_Signup -->
<div class="acms-member-container">
  @include("/_member/parts/header.html")

  <!-- BEGIN step#auth -->
  @include("/_member/parts/signup/auth.html")
  <!-- END step#auth -->

  <!-- BEGIN step#input -->
  @include("/_member/parts/signup/input.html")
  <!-- END step#input -->

  <!-- BEGIN step#2 -->
  @include("/_member/parts/signup/input2.html")
  <!-- END step#2 -->

  <!-- BEGIN step#confirm -->
  @include("/_member/parts/signup/confirm.html")
  <!-- END step#confirm -->

  <!-- BEGIN step#result -->
  @include("/_member/parts/signup/result.html")
  <!-- END step#result -->
</div>
<!-- END_MODULE Member_Signup -->

また、Form モジュール と同じく送信した値は変数として表示できます。また、バリデーターやコンバーターも Form モジュールと同じ形式で利用できます。

特別なステップ

フォームモジュールと同様にステップはカスタマイズで任意のステップ名で増減することができますが、以下に紹介するステップはステップ名が予め決まっています。


ステップ名 説明
input GETによるアクセス(初回アクセス)時に表示される初期ステップです。
auth 会員登録時に発行されるメールアドレス認証URLからアクセスしたときに表示されるステップです。

利用できる変数・ブロック

基本的には、Form モジュール と同じくフォームの項目として送信された値が変数として利用可能です。また、会員登録時に発行されるメールアドレス認証URLからアクセスしたときに表示されるステップである auth ステップを除いて、以下の変数が利用できます。


変数名 概要
passwordPolicyMessage コンフィグ > ログイン設定 > パスワードポリシーで設定したメッセージ

会員登録時に発行されるメールアドレス認証URLからアクセスしたときに表示される auth ステップでは以下のブロックが利用できます。このブロックにより、ユーザーに対して、メールアドレス認証が成功したかどうかの結果を表示できるようになります。


ブロック名 概要
enableAccount メールアドレス認証が成功した場合に表示されるブロックです。
badRequest メールアドレス認証のためのURLの形式が不正であるために、メールアドレス認証が失敗した場合に表示されるブロックです。
expired メールアドレス認証のためのURLの有効期限切れが原因で、メールアドレス認証が失敗した場合に表示されるブロックです。有効期限は コンフィグ > ログイン設定 > 会員登録機能の確認メールの有効時間で設定可能です。
notFound メールアドレス認証を行う対象となるユーザーが見つからなかったために、メールアドレス認証が失敗した場合に表示されるブロックです。既にメールアドレスが認証済みかユーザーが削除されている場合などに表示されます。

フォームの項目をカスタマイズする

会員サインアップ(会員登録)フォームの項目はカスタマイズすることが可能で、ユーザーの基本設定の項目から特定の項目とユーザーのカスタムフィールドを以下のように自由に設置することができます。

基本設定のフィールド(項目)を送信する場合は、 name 属性に user[] を、 value 属性に 送信したいフィールド(項目)名を指定した input タグを一緒に記述する必要があります。

<input type="text" name="name" value="{name}"  placeholder="山田 太郎" />
<input type="hidden" name="user[]" value="name" />

<!-- ↓カスタムフィールドも追加できます -->
<input type="text" name="company" value="{company}" />
<input type="hidden" name="field[]" value="company" />

フォームの項目として追加できるユーザーの基本設定項目は以下になります。


項目名 概要 入力例
name(必須) 登録するユーザーの名前です。 アップルップル
mail(必須) 登録するユーザーのメールアドレスです。 info@example.com
pass(必須) 登録するユーザーのパスワードです。「メール認証でのサインイン」が有効化されている場合は指定できません。 password
retype_pass(必須) 登録するユーザーのパスワード(確認用)です。「メール認証でのサインイン」が有効化されている場合は指定できません。 password
code 登録するユーザーのユーザーコードです。 ablogcms
url 登録するユーザーのURLです。 https://example.com
mail_magazine 登録するユーザーがメールマガジンを受信するかどうか(on | off)です。 off

以下はカスタマイズ例として、プライバシーポリシーのチェックボックスをカスタムフィールドとして設置しています。

<!-- BEGIN_MODULE Member_Signup -->
<form action="" method="post" class="acms-form" enctype="multipart/form-data">
  <ul>
    ... その他の項目
    <li class="form-group">
      <div class="form-label">
        <label class="acms-form-block acms-clear">プライバシーポリシーへの同意</label>
      </div>
      <label class="acms-form-checkbox form-checkbox-only" for="input-privacy-on" data-validator="privacy">
        <input type="checkbox" name="privacy[]" value="on" id="input-privacy-on" {privacy:checked#on}/>
        <i class="acms-ico-checkbox"></i>
        <span class="form-checkbox-only-label">
          <a href="%{BASE_URL}privacy.html" target="_blank">プライバシーポリシー</a>に同意する
        </span>
      </label>
      <input type="hidden" name="field[]" value="privacy"/>
      <input type="hidden" name="privacy:v#required" id="privacy-v-required"/>

      <p class="form-helper-text">※お客様の個人情報はお問い合わせへの対応のみに利用させていただきます。</p>

      <div role="alert" aria-live="assertive">
        <div data-validator-label="privacy-v-required" class="validator-result-{privacy:validator#required}">
          <p class="form-error-text"><span class="acms-icon acms-icon-news" aria-hidden="true"></span>プライバシーポリシーを確認し、同意いただけないとお問い合わせに応じることができません。</p>
        </div>
      </div>
    </li>
  </ul>

  <p class="form-message is-bold">プライバシーポリシーをご一読いただき、送信内容のご確認にお進みください。</p>

  <div class="form-button-group">
    <input type="hidden" name="step" value="confirm" />
    <button
      type="submit"
      name="ACMS_POST_Member_Signup_Confirm"
      class="button is-lg is-width-lg form-button"
    >
      内容を確認する
    </button>
  </div>
</form>
<!-- END_MODULE Member_Signup -->

ステップフォームのカスタマイズ

標準のフォームモジュールと同様に name 属性に step が指定されている input 要素の value 属性にステップ名を指定することで遷移先のステップを指定することができます。

以下のサンプルコードでは、遷移先のステップを confirm として指定しています。

<input type="hidden" name="step" value="confirm" />
<button
  type="submit"
  name="ACMS_POST_Member_Signup_Confirm"
  class="button is-lg is-width-lg form-button"
>
  内容を確認する
</button>

会員サインアップ(会員登録)フォームを送信する

Member_Signup_Confirm モジュールは、送信された値のバリデーションとステップ遷移をするためのPOSTモジュールです。また、Member_Signup_Submit モジュールはバリデーションとステップ遷移に加え、会員登録処理や認証メールの送信をするためのPOSTモジュールになります。

エラー時の表示

バリデーションはテンプレート側で任意に指定することができますが、いくつかの値はプログラム側で強制的にバリデーションを設定しているため、テンプレートにバリデーターを設定していなくても、バリデータのエラーが表示されます。

会員サインアップ(会員登録)フォームで何らかのエラーが起きた場合には以下のフィールド(項目)がバリデーションエラーとして表示されます。


フィールド(項目)名 オプション名 概要
name required ユーザーの名前が入力されていない場合に発生するエラー
mail required ユーザーのメールアドレスが入力されていない場合に発生するエラー
mail email ユーザーのメールアドレスの形式が間違っている場合に発生するエラー
mail doubleMail 入力されたメールアドレスで登録されたユーザーが既に存在する場合に発生するエラー
mail send 会員登録メールの送信に失敗した場合に発生するエラー
mail pseudoUserExists ユーザーのメールアドレスが仮登録ステータスのユーザーで利用されている場合に発生するエラー
pass required ユーザーのパスワードが入力されていない場合に発生するエラー
pass password ユーザーのパスワードがコンフィグで設定したパスワードポリシーに違反している場合に発生するエラー
retype_pass equalTo ユーザーのパスワード(確認用)が入力されたパスワードと一致しない場合に発生するエラー
code regex ユーザーコードが不正な形式である場合に発生するエラー
code doubleCode 入力されたコードで登録されたユーザーが既に存在する場合に発生するエラー
url url ユーザーのURLの形式が間違っている場合に発生するエラー
login isOperable コンフィグ > ログイン設定 > 会員登録機能のユーザー登録の外部申請が無効になっている場合に発生するエラー

自動返信メール

会員登録が成功した場合、登録ユーザー及び、管理者宛にメールが送信されます。登録ユーザーはメールに記載のURLからアカウントを有効化することができます。

会員登録時の自動返信メールはカスタマイズすることが可能です。メールテンプレートについては、コンフィグ > メール設定から変更することができます。


会員登録時の自動返信メールについての設定画面

会員登録時の自動返信メールについての設定画面

自動送信メールでは以下の変数が利用できます。


変数名 概要
uid 作成されたユーザーのユーザーIDです。
name 作成されたユーザーの名前です。
mail 作成されたユーザーのメールアドレスです。
code 作成されたユーザーのユーザーコードです。
url 作成されたユーザーのURLです。
subscribeUrl メールアドレスの有効性認証ための認証URLです。

上記の変数以外にもユーザーのカスタムフィールドとして登録したデータも自動返信メール内で変数として利用可能です。

メールアドレス認証なしで会員登録する

通常、会員登録は申請するとメールアドレス認証のためのURLが記載されたメールが届き、そのURLにアクセスすることで、メールアドレスの有効性が確認され、会員登録が完了します。

しかし、メールアドレス認証をせずに会員登録を完了させたい場面もあるかと思います。そのような場面に対応するため、コンフィグ > ログイン設定から会員登録機能から「メールアドレスの有効性確認」を無効にすることで、メールアドレス認証をせずに会員登録を完了できるようになります。


メールアドレス認証をしない設定を有効にする

メールアドレス認証をしない設定を有効にする

パスワードによる会員サインイン

a-blog cms には、会員登録した会員ユーザーがサイトにサインインできる機能が標準機能として提供されています。

これにより、特定のページや一部の記事は会員としてサインインしたユーザーにしか見ることができない Webサイトを制作することができます。

このドキュメントでは、会員ユーザーがメールアドレス/ユーザーIDとパスワードを使用したサインイン認証について説明します。

Member_Signin モジュール

会員サインイン機能は、Member_Signin モジュールとして提供しています。

Member_Signin モジュールで表示できる内容は、大きくの3つのブロックに別れます。


ブロック名 概要
signin メールアドレスとパスワードを入力するフォームを表示します。
verifyCode メールアドレス認証でサインインしようとした場合に、メールアドレス認証メールに記載されている認証コードを入力するフォームを表示します。
tfa 2段階認証を有効にしている場合、2段階認証コードを入力するフォームを表示します。

メールアドレスとパスワードによる認証では signin ブロック内にメールアドレスとパスワードを入力するフォームを設置し、ユーザーに入力・送信してもらうことで認証を行います。

また、上記のブロックでは以下の変数が利用できます。


変数名 概要 例
trialTime コンフィグ > ログイン設定 > セキュリティのアカウントロックで設定した、パスワード認証の再試行制限の時間(分) 5
trialNumber コンフィグ > ログイン設定 > セキュリティのアカウントロックで設定した、パスワード認証の再試行制限の回数 5
lockTime コンフィグ > ログイン設定 > セキュリティのアカウントロック時間で設定したアカウントがロックされた場合の時間(分) 5
email_auth_login コンフィグ > ログイン設定 > セキュリティのメール認証サインイン(管理ログイン)から、メール認証での管理ログインが有効かどうか(on | off) off
email_auth_signin コンフィグ > ログイン設定 > セキュリティのメール認証サインイン(管理ログイン)から、メール認証でのサインインが有効かどうか(on | off) off

パスワードによる会員サインインフォームの送信

Member_Signin モジュールは、パスワードによるサインイン認証をするためのPOSTモジュールです。

このモジュールではフォームから送信されたメールアドレスとパスワードの値でサインイン認証を行います。

送信できる項目

Member_Signin モジュールで送信できる項目については以下の項目になります。

また、Member_Signin モジュールで送信するフィールド(項目)は name 属性に login[] を、 value 属性に 送信したい項目名を指定した input タグを一緒に記述する必要があります。

<input
  type="password"
  name="pass"
  value="{pass}"
  id="input-password"
  class="acms-form-large acms-form-block acms-form-width-full"
  autocomplete="current-password"
/>
<input type="hidden" name="login[]" value="pass" />

項目名 概要 入力例
mail ログインするユーザーのメールアドレスまたは、ユーザーIDです。 info@example.com
pass ログインするユーザーのパスワードです。 password
redirect ログイン後のリダイレクト先をパス指定で指定します。
この指定はコンフィグ > ログイン設定 > 基本設定の「現在のURLでログイン」や「ログイン後ページの指定」より優先されます。
/news/

エラー時の表示

バリデーションはテンプレート側で任意に指定することができますが、いくつかの値はプログラム側で強制的にバリデーションを設定しているため、テンプレートにバリデーターを設定していなくても、バリデータのエラーが表示されます。

パスワードによる会員サインインフォームで何らかのエラーが起きた場合には以下のフィールド(項目)がバリデーションエラーとして表示されます。


フィールド(項目)名 オプション名 概要
pass auth コンフィグ > アクセス設定 > ログイン制限で設定した制限に引っかかった場合及び、リファラーがサイトのドメインと違う場合に発生するエラー
mail lock コンフィグ > ログイン設定 > アカウントロックで設定した、パスワード認証の再試行制限に引っかかった場合に発生するエラー
mail restriction ログイン拒否端末からログインした場合に発生するエラー
passwordSignin enable パスワードによるサインイン機能が無効の場合に発生するエラー

サンプルコード

以下の例では、クエリストリングの値をグローバル変数として取得する機能を活用して、redirect に クエリストリングの値を指定することで動的にリダイレクト先を指定できるようにしています。

また、{email_auth_signin} 変数を活用して、メールアドレス認証によるサインイン認証機能に、管理画面から設定を変更するだけで切り替えられるようにしています。

  <form
    action=""
    method="post"
    class="acms-form"
    enctype="multipart/form-data"
  >
    <!-- BEGIN signin -->
    <div class="separate">
      <section class="separate-item">
        <h2 class="heading-md heading-margin-top-none acms-text-center">
          メールアドレスでサインイン
        </h2>

        <div class="validator-result-{mail:validator#restriction} acms-alert acms-alert-danger">
          お使いの端末(ブラウザ)からはログインが禁止されています。<br />管理者にお問い合わせ下さい。
        </div>
        <div class="validator-result-{pass:validator#auth} acms-alert acms-alert-danger">
          ユーザーIDまたはパスワードが違います
        </div>
        <div class="validator-result-{mail:validator#notFound} acms-alert acms-alert-danger">
          ユーザーが存在しません
        </div>
        <div class="validator-result-{mail:validator#send} acms-alert acms-alert-danger">
          認証メールの送信に失敗しました
        </div>
        <div class="validator-result-{mail:validator#lock} acms-alert acms-alert-danger">
          <!--$1-->{trialNumber}<!--/$1-->回ログインに失敗したため、アカウントがロックされました。
          <!--$1-->{lockTime}<!--/$1-->分後にもう一度試してください。
        </div>
        <div class="validator-result-{mailAuthSignin:validator#enable} acms-alert acms-alert-danger">
          メール認証によるサインイン機能は無効です
        </div>
        <div class="validator-result-{passwordSignin:validator#enable} acms-alert acms-alert-danger">
          パスワードによるサインイン機能は無効です
        </div>

       <!-- BEGIN badRequest -->
        <div class="acms-alert acms-alert-danger">
          不正なアクセスです。
        </div>
        <!-- END badRequest -->

        <!-- BEGIN expired -->
        <div class="acms-alert acms-alert-danger">
          有効期限切れのURLです。再度お試しください。
        </div>
        <!-- END expired -->

        <ul class="form-group-list">
          <li class="form-group">
            <div class="form-label">
              <label class="acms-form-block acms-clear" for="input-text-mail"
                >メールアドレス</label
              >
            </div>
            <div class="form-control">
              <input
                type="text"
                name="mail"
                value="{mail}"
                class="acms-form-large acms-form-block acms-form-width-full js-ready-focus"
                id="input-text-mail"
                placeholder=""
                autocomplete="username"
                data-validator="mail"
              />
              <input type="hidden" name="login[]" value="mail" />
            </div>
          </li>
          <!-- BEGIN_IF [{email_auth_signin}/neq/on] -->
          <li class="form-group">
            <div class="form-label">
              <label class="acms-form-block acms-clear" for="input-password"
                >パスワード</label
              >
            </div>
            <div class="form-control">
              <input
                type="password"
                name="pass"
                value="{pass}"
                id="input-password"
                class="acms-form-large acms-form-block acms-form-width-full"
                autocomplete="current-password"
              />
              <input type="hidden" name="login[]" value="pass" />
              <input type="hidden" name="redirect" value="%{redirect}" />
              <input type="hidden" name="login[]" value="redirect" />
            </div>
          </li>
          <!-- END_IF -->
        </ul>
        <!-- BEGIN_IF [{email_auth_signin}/neq/on] -->
        <p class="acms-text-center">
          <a
            href="%{BLOG_URL}%{RESET_PASSWORD_SEGMENT}/"
            class="text-link is-color-text is-bold"
            >パスワードをお忘れの方はこちらから</a
          >
        </p>

        <div class="form-button-group">
          <button
            type="submit"
            name="ACMS_POST_Member_Signin"
            class="button is-lg is-width-lg form-button"
          >
            サインイン
          </button>
        </div>
        <!-- END_IF -->

        <!-- BEGIN_IF [{email_auth_signin}/eq/on] -->
        <p class="form-button-group">
          <button
            type="submit"
            name="ACMS_POST_Member_SigninWithEmail"
            class="button is-lg is-width-lg form-button"
          >
            確認メールを送信
          </button>
        </p>
        <!-- END_IF -->
      </section>
    </div>
    <!-- END signin -->
  </form>

会員サインアップ(会員登録)フォームへのリンクを表示する

subscribeLink ブロックを活用することで、コンフィグ > ログイン設定 > 会員登録機能の「ユーザー登録の外部申請」が有効になっている場合のみ、会員サインアップ(会員登録)フォームへのリンクを表示するといったことができます。

<!-- subscribeLink ブロックは「ユーザー登録の外部申請」が有効になっている場合のみ表示される -->
<!-- BEGIN subscribeLink -->
<div class="acms-member-main-box-bottom">
  <div class="acms-grid">
    <p class="acms-col-6 acms-margin-none"><a href="%{BLOG_URL}%{SIGNUP_SEGMENT}/" class="acms-btn-flat acms-btn-block"><!--T-->新規会員登録<!--/T--></a></p>
    <p class="acms-col-6 acms-margin-none"><a href="%{BLOG_URL}" class="acms-btn-flat acms-btn-block"><!--T-->サイトに戻る<!--/T--></a></p>
  </div>
</div>
<!-- END subscribeLink -->

メール認証による会員サインイン

a-blog cms では、ユーザーにサインイン用のリンク及びコードを含むメールを送信し、サインインしてもらうことができます。この認証方法では、ユーザーのメールアドレスの検証も行います。

メール認証によるサインインでは、次のようなメリットがあります。

  • パスワードが必要がないため、サインアップ・サインインが簡単になります。
  • パスワードが再利用されるリスクが低くなります。パスワードを再利用すると、適切なパスワードを選択していても、セキュリティが低下する恐れがあります。
  • サインイン認証で、ユーザーがメールアドレスの正当な所有者であることを確認できます。
  • アクセス可能なメール アカウントがあればそれだけでサインインできます。SNSアカウントは必要ありません。
  • パスワードを入力(あるいは記憶)しなくても、安全にサインインできます。特に、パスワードの入力や記憶が面倒なモバイルデバイスでの利用が多い場合に有効です。

メール認証による会員サインインを有効化する

メール認証でユーザーをサインインさせるには、コンフィグ > ログイン設定のメール認証サインイン(管理ログイン)から「メール認証でのサインイン」を有効にして保存します。

また、メール認証サインインの有効時間を設定することも可能です。セキュリティのため出来るだけ短い時間を設定するのを推奨します。


メール認証サインインの設定

メール認証サインインの設定


サインインの流れ

メール認証によるサインインの流れを説明します。

1. サインイン画面にアクセス

サインイン画面にアクセスします。メール認証では、パスワード認証とは違いメールアドレスの入力欄のみが表示されます。


メール認証サインイン画面

メール認証サインイン画面

2. 登録されているメールアドレスを入力

サインインするアカウントのメールアドレスを入力して「確認メールを送信」ボタンを押すと、サインイン用のリンク及びコードを含むメールが送信されます。


認証メール送信後の画面

認証メール送信後の画面

3. 届いたメールにあるリンクにアクセスするか、確認コードをサインインフォームに入力する

届いたメールからサインイン用のリンクにアクセスするか、確認コードをサインインフォームに入力して「認証する」ボタンを押すことで、サインインができます。


認証メール

認証メール

ユーザーのメールアドレスに認証メールを送信する

メール認証によるサインインを実装するには、Member_Signin モジュールを利用してユーザーにメールアドレスの入力をさせるためのフォームを用意します。

以下の例では、{email_auth_signin} 変数を活用して、メールアドレス認証によるサインイン認証機能が有効のときだけパスワード入力欄とパスワードによるサインインボタンを非表示にしています。

  <form
    action=""
    method="post"
    class="acms-form"
    enctype="multipart/form-data"
  >
    <!-- BEGIN signin -->
    <div class="separate">
      <section class="separate-item">
        <h2 class="heading-md heading-margin-top-none acms-text-center">
          メールアドレスでサインイン
        </h2>

        <div class="validator-result-{mail:validator#restriction} acms-alert acms-alert-danger">
          お使いの端末(ブラウザ)からはログインが禁止されています。<br />管理者にお問い合わせ下さい。
        </div>
        <div class="validator-result-{pass:validator#auth} acms-alert acms-alert-danger">
          ユーザーIDまたはパスワードが違います
        </div>
        <div class="validator-result-{mail:validator#notFound} acms-alert acms-alert-danger">
          ユーザーが存在しません
        </div>
        <div class="validator-result-{mail:validator#send} acms-alert acms-alert-danger">
          認証メールの送信に失敗しました
        </div>
        <div class="validator-result-{mail:validator#lock} acms-alert acms-alert-danger">
          <!--$1-->{trialNumber}<!--/$1-->回ログインに失敗したため、アカウントがロックされました。
          <!--$1-->{lockTime}<!--/$1-->分後にもう一度試してください。
        </div>
        <div class="validator-result-{mailAuthSignin:validator#enable} acms-alert acms-alert-danger">
          メール認証によるサインイン機能は無効です
        </div>
        <div class="validator-result-{passwordSignin:validator#enable} acms-alert acms-alert-danger">
          パスワードによるサインイン機能は無効です
        </div>

       <!-- BEGIN badRequest -->
        <div class="acms-alert acms-alert-danger">
          不正なアクセスです。
        </div>
        <!-- END badRequest -->

        <!-- BEGIN expired -->
        <div class="acms-alert acms-alert-danger">
          有効期限切れのURLです。再度お試しください。
        </div>
        <!-- END expired -->

        <ul class="form-group-list">
          <li class="form-group">
            <div class="form-label">
              <label class="acms-form-block acms-clear" for="input-text-mail"
                >メールアドレス</label
              >
            </div>
            <div class="form-control">
              <input
                type="text"
                name="mail"
                value="{mail}"
                class="acms-form-large acms-form-block acms-form-width-full js-ready-focus"
                id="input-text-mail"
                placeholder=""
                autocomplete="username"
                data-validator="mail"
              />
              <input type="hidden" name="login[]" value="mail" />
            </div>
          </li>
          <!-- BEGIN_IF [{email_auth_signin}/neq/on] -->
          <li class="form-group">
            <div class="form-label">
              <label class="acms-form-block acms-clear" for="input-password"
                >パスワード</label
              >
            </div>
            <div class="form-control">
              <input
                type="password"
                name="pass"
                value="{pass}"
                id="input-password"
                class="acms-form-large acms-form-block acms-form-width-full"
                autocomplete="current-password"
              />
              <input type="hidden" name="login[]" value="pass" />
              <input type="hidden" name="redirect" value="%{redirect}" />
              <input type="hidden" name="login[]" value="redirect" />
            </div>
          </li>
          <!-- END_IF -->
        </ul>
        <!-- BEGIN_IF [{email_auth_signin}/neq/on] -->
        <p class="acms-text-center">
          <a
            href="%{BLOG_URL}%{RESET_PASSWORD_SEGMENT}/"
            class="text-link is-color-text is-bold"
            >パスワードをお忘れの方はこちらから</a
          >
        </p>

        <div class="form-button-group">
          <button
            type="submit"
            name="ACMS_POST_Member_Signin"
            class="button is-lg is-width-lg form-button"
          >
            サインイン
          </button>
        </div>
        <!-- END_IF -->

        <!-- BEGIN_IF [{email_auth_signin}/eq/on] -->
        <p class="form-button-group">
          <button
            type="submit"
            name="ACMS_POST_Member_SigninWithEmail"
            class="button is-lg is-width-lg form-button"
          >
            確認メールを送信
          </button>
        </p>
        <!-- END_IF -->
      </section>
    </div>
    <!-- END signin -->
  </form>

そして、認証用リンクが記載されたメールの送信には Member_SigninWithEmail というPOSTモジュールを活用します。

Member_SigninWithEmail モジュールによって、認証メールの送信が成功すると、Member_Signin モジュールの verifyCode ブロックが表示されます。また、verifyCode ブロック内では、認証メールの送信成功時に successSent ブロックが表示されます。

<!-- BEGIN_MODULE Member_Signin -->
<!-- BEGIN verifyCode -->
<div>
  <!-- BEGIN successSent -->
  <p class="form-message">本人確認のため、確認メールをお送りしました。<br>メールに記載されている確認リンクをクリックするか、下記に確認コードを入力してください。</p>
  <!-- END successSent -->
</div>
<!-- END verifyCode -->
<!-- END_MODULE Member_Signin -->

送信できる項目

Member_SigninWithEmail モジュールで送信できる項目については以下項目になります。

また、Member_SigninWithEmail モジュールで送信するフィールド(項目)は name 属性に login[] を、 value 属性に 送信したい項目名を指定した input タグを一緒に記述する必要があります。

<input
  type="text"
  name="mail"
  value="{mail}"
  id="input-text-mail"
  placeholder=""
  autocomplete="username"
/>
<input type="hidden" name="login[]" value="mail" />

項目名 概要 入力例
mail サインインするユーザーのメールアドレスです。 info@example.com

エラー時の表示

バリデーションはテンプレート側で任意に指定することができますが、いくつかの値はプログラム側で強制的にバリデーションを設定しているため、テンプレートにバリデーターを設定していなくても、バリデータのエラーが表示されます。

メール認証による会員サインインフォームで何らかのエラーが起きた場合には以下のフィールド(項目)がバリデーションエラーとして表示されます。


フィールド(項目)名 オプション名 概要
pass auth コンフィグ > アクセス設定 > ログイン制限で設定した制限に引っかかった場合及び、リファラーがサイトのドメインと違う場合に発生するエラー
mail notFound 送信したメールアドレスに一致するユーザーが存在しない場合及び、複数存在する場合に発生するエラー
mail lock コンフィグ > ログイン設定 > アカウントロックで設定した、パスワード認証の再試行制限に引っかかった場合に発生するエラー
mail restriction ログイン拒否端末からログインした場合に発生するエラー
mailAuthSignin enable メール認証によるサインイン機能が無効の場合に発生するエラー

認証メール

ユーザーは認証メールに記載されているURLへのアクセス及び、コードの入力によりサインインを完了するすることができます。この認証メールはカスタマイズすることが可能です。メールテンプレートについては、コンフィグ > メール設定から変更することができます。


コンフィグ > メール設定から認証メールのテンプレートを設定できます。

コンフィグ > メール設定から認証メールのテンプレートを設定できます。


認証メールでは以下の変数が利用できます。


変数名 概要
authUrl 認証用のURL
verifyCode 認証用の確認コード

認証メールに記載されているURLへアクセスして、メール認証サインインを完了する

認証メールに記載されているURLへアクセスすることで、メール認証サインインを完了してサインインすることができます。

メール認証が成功した場合は設定に従って適切なページにリダイレクトされますが、失敗した場合は、Member_Signin モジュールで以下のブロックが表示できます。


ブロック名 概要
badRequest 認証URLの形式が不正であるために、認証が失敗した場合に表示されるブロックです。
expired 認証URLが有効期限切れの場合に表示されるブロックです。

テンプレート上では、以下のように表示できます。

<!-- BEGIN_MODULE Member_Signin -->
    <!-- BEGIN badRequest -->
    <div class="acms-alert acms-alert-danger">
      不正なアクセスです。
    </div>
    <!-- END badRequest -->

    <!-- BEGIN expired -->
    <div class="acms-alert acms-alert-danger">
      有効期限切れのURLです。再度お試しください。
    </div>
    <!-- END expired -->
<!-- END_MODULE Member_Signin -->

認証メールに記載されている確認コードを入力して、メール認証サインインを完了する

認証メールに記載されている確認コードをサインインフォームに入力して送信することで、メール認証サインインを完了してサインインすることができます。

メール認証サインインを完了すると、設定に従って適切なページにリダイレクトされます。

認証メールに記載されている確認コードを利用するには、Member_Signin モジュールを利用してユーザーに確認コードの入力をさせるためのフォームを用意します。

認証メールの送信に成功すると、Member_Signin モジュールの verifyCode ブロックが表示されます。そのため、確認コードの入力フォームは verifyCode ブロック内にテンプレートを記述します。

<!-- BEGIN_MODULE Member_Signin -->
<!-- BEGIN verifyCode -->
<div>
  <!-- BEGIN successSent -->
  <p class="form-message">本人確認のため、確認メールをお送りしました。<br>メールに記載されている確認リンクをクリックするか、下記に確認コードを入力してください。</p>
  <!-- END successSent -->

  <div class="form-group-list is-narrow">
    <div class="form-group">
      <div class="validator-result-{mail:validator#lock} acms-alert acms-alert-danger">
        {trialNumber}回ログインに失敗したため、アカウントがロックされました。
        {lockTime}分後にもう一度試してください。
      </div>
      <div class="validator-result-{code:validator#auth} acms-alert acms-alert-danger">
        確認コードが違います
      </div>
      <div class="validator-result-{code:validator#request} acms-alert acms-alert-danger">
        不正なアクセスです
      </div>
      <div class="validator-result-{code:validator#expired} acms-alert acms-alert-danger">
        確認コードの有効期限が切れています
      </div>
    </div>
  </div>

  <ul class="form-group-list is-narrow">
    <li class="form-group">
      <div class="form-label">
        <label for="input-text-code" class="acms-form-block acms-clear">確認コード</label>
      </div>
      <input
        type="text"
        name="code"
        value="{code}"
        id="input-text-code"
        class="acms-form-large acms-form-block acms-form-width-full"
        placeholder=""
        data-validator="code"
      >
      <input type="hidden" name="login[]" value="code" />
      <input type="hidden" name="takeover" value="{signin:takeover}" />
    </li>
  </ul>
  <div class="form-button-group">
    <button
      type="submit"
      name="ACMS_POST_Member_SigninWithVerifyCode"
      class="button is-lg is-width-lg form-button"
    >
      サインイン
    </button>
  </div>
  <div class="form-button-group">
    <a href="%{BLOG_URL}%{SIGNIN_SEGMENT}/" class="button is-bordered is-lg is-width-lg form-button">サインイン画面に戻る</a>
  </div>
</div>
<!-- END verifyCode -->
<!-- END_MODULE Member_Signin -->

確認コードによる認証には、Member_SigninWithVerifyCode というPOSTモジュールを活用します。

送信できる項目

Member_SigninWithVerifyCode モジュールで送信できる項目については以下項目になります。

Member_SigninWithVerifyCode モジュールで送信するフィールド(項目)は name 属性に login[] を、 value 属性に 送信したい項目名を指定した input タグを一緒に記述する必要があります。

<div>
  <label for="input-text-code">確認コード</label>
</div>
<input
  type="text"
  name="code"
  value="{code}"
  id="input-text-code"
  placeholder=""
  data-validator="code"
>
<input type="hidden" name="login[]" value="code" />

項目名 概要 入力例
mail サインインするユーザーのメールアドレスです。 info@example.com
code 認証メールに記載されている確認コード 0MIJKI

SigninWithVerifyCode モジュールはユーザーのメールアドレスの情報を必要としますが、以下のように takeover の値を一緒に送信することで認証メール送信のために入力したメールアドレスの値を利用できるため、メールアドレスの入力は不要です。

<input type="hidden" name="takeover" value="{signin:takeover}" />

エラー時の表示

バリデーションはテンプレート側で任意に指定することができますが、いくつかの値はプログラム側で強制的にバリデーションを設定しているため、テンプレートにバリデーターを設定していなくても、バリデータのエラーが表示されます。

認証コード入力フォームで何らかのエラーが起きた場合には以下のフィールド(項目)がバリデーションエラーとして表示されます。


フィールド(項目)名 オプション名 概要
pass auth コンフィグ > アクセス設定 > ログイン制限で設定した制限に引っかかった場合及び、リファラーがサイトのドメインと違う場合に発生するエラー
code auth コード認証に失敗した場合に発生するエラー
code request 認証コードが不正な場合に発生するエラー
code expired 認証コードが有効期限切れの場合に発生するエラー
mail lock コンフィグ > ログイン設定 > アカウントロックで設定した、パスワード認証の再試行制限に引っかかった場合に発生するエラー
mail restriction ログイン拒否端末からログインした場合に発生するエラー

Login モジュール【~ Ver. 3.0】

この機能は Ver. 3.1 で廃止されました。新しい会員機能についてのドキュメントは以下をご覧ください。

ログイン・会員機能の基本

a-blog cms では、会員制サイトを作成するための読者登録機能が標準機能として搭載されています。また、SNSログインや2段階認証など、メールアドレス/ユーザーIDとパスワード以外でのログイン認証についても標準機能としてサポートされている他、パスワードポリシー設定などのセキュリティに関する設定も標準機能として提供されています。

主な機能としては以下のようなものがあげられます。

  • メールアドレスとパスワードによるログイン認証
  • SNSアカウントによるログイン認証
  • 2段階認証
  • ユーザー登録の外部申請(サイト閲覧者がアカウント登録をすることができる機能)
  • メールアドレスの有効性チェック
  • パスワード変更機能
  • パスワードポリシー(パスワードのルール)の設定

Login モジュール

a-blog cms では、ログイン認証や、読者登録機能ついては、Login モジュールとして提供しております。ログイン認証や、パスワード変更、外部申請によるユーザー登録などは POST 操作になりますので、POSTモジュールとして提供されています。Login モジュールはログイン認証や、パスワード変更、外部申請によるユーザー登録などでPOSTモジュールを実行した結果を表示するためのモジュールになります。

Login モジュールで利用できるブロック


ブロック名 概要
auth https://a-blogcmsの設置場所/config.server.php で LOGIN_SEGMENT に指定した文字列/ のURLにアクセスした時に表示されるブロックです。メールアドレスとパスワードによるログインやSNSログインの認証フォームを表示します。
reset Login_Remindモジュールで発行されたパスワード変更URLからアクセスした場合に表示されるブロックです。パスワード変更フォームを表示します。
tfa メールアドレスとパスワードによるログイン認証時、2段階認証が有効になっている場合に表示されるブロックです。2段階認証コードを入力して2段階認証を行うフォームを表示します。
recovery alt のURLコンテキストに recovery が指定されている場合に表示されるブロックです。2段階認証を無効にするフォームを表示します。
subscribe alt のURLコンテキストに subscribe が指定されているかつ、コンフィグ > ログイン設定 > 読者登録機能の ユーザー登録の外部申請が有効になっている場合に表示されるブロックです。ユーザーを外部から登録するためのフォームを表示します。
remind alt のURLコンテキストに remind が指定されている場合に表示されるブロックです。パスワード変更メールを送信するフォームを表示します。
<!-- BEGIN_MODULE Login -->
<section>
  <form action="" method="post" class="h-adr js-validator">

    <!-- BEGIN auth -->
    <!-- ログイン -->
    <!-- END auth -->

    <!-- BEGIN reset -->
    <!-- パスワード変更 -->
    <!-- END reset -->

    <!-- BEGIN subscribe -->
    <!-- 新規ユーザー登録 -->
    <!-- END subscribe -->

    <!-- BEGIN remind -->
    <!-- パスワード変更メールの送信 -->
    <!-- END remind -->

    <!-- BEGIN tfa -->
    <!-- 2段階認証 -->
    <!-- END tfa -->

    <!-- BEGIN recovery -->
    <!-- 2段階認証の無効化 -->
    <!-- END recovery -->
  </form>
</section>
<!-- END_MODULE Login -->

以下のブロックは、上記のブロックの中で使用することができるブロックです。


ブロック名 概要
submit GETによるアクセス(初回アクセス)や POSTモジュールの処理が失敗してエラーが発生した場合に表示されます。POSTモジュールの処理が成功した場合に非表示にしたいテンプレートに活用します。
sendMsg#before GETによるアクセス(初回アクセス)の場合に表示されるブロックです。初回アクセス時のみ表示したいテンプレートで活用します。
sendMsg#after POST によるアクセスかつ、POSTモジュールの処理が成功した場合に表示されるブロックです。POST モジュールの処理(パスワード変更やユーザー登録)が成功した場合に表示したいテンプレートに活用します。
subscribeLink コンフィグ > ログイン設定 > 読者登録機能の ユーザー登録の外部申請が有効になっている場合に表示されるブロックです。読者登録機能が有効になっている場合のみ表示したいテンプレートに活用します。
<!-- BEGIN_MODULE Login -->
<section>
  <form action="" method="post" class="h-adr js-validator">
    <!-- BEGIN subscribe -->
    <!-- BEGIN sendMsg#before -->
    <p>登録いただくと指定されたメールアドレスに確認メールが送信されます。メールの内容に従って登録を完了してください。</p>
    <!-- END sendMsg#before -->
    <!-- BEGIN sendMsg#after -->
    <p class="acms-alert acms-alert-info alert">入力されたメールアドレス宛に、確認用メールを送信しました。</p>
    <!-- END sendMsg#after -->

    <!-- BEGIN submit -->
    <button type="submit" class="btn" name="ACMS_POST_Login_Subscribe">会員登録</button>
    <!-- END submit -->
    <!-- END subscribe -->
  </form>
</section>
<!-- END_MODULE Login -->

Login モジュールで利用できる変数


変数名 概要
step GETによるアクセス(初回アクセス)では 'step' 、POSTモジュール実行後かつ、POSTモジュールの処理が成功した場合は 'result' 、POSTモジュール実行後かつ、POSTモジュールの処理が失敗した場合は 'reapply' が表示されます。IFブロックと組み合わせて利用します。
trialTime コンフィグ > ログイン設定 > セキュリティのアカウントロックで設定した、パスワード認証の再試行制限の時間(分)
trialNumber コンフィグ > ログイン設定 > セキュリティのアカウントロックで設定した、パスワード認証の再試行制限の回数
lockTime コンフィグ > ログイン設定 > セキュリティのアカウントロック時間で設定したアカウントがロックされた場合の時間(分)
passwordPolicyMessage コンフィグ > ログイン設定 > パスワードポリシーで設定したメッセージ

また、Form モジュール と同じく送信した値は変数として表示できます。また、バリデーターやコンバーターも Form モジュールと同じ形式で利用できます。

注意点として、Login 系の POST モジュールでは、プログラム側で強制的にバリデーションを設定しているため、テンプレートにバリデーターを設定していなくても、バリデータのエラーが表示されます。

例えば、Login_Auth モジュールでは、コンフィグ > ログイン設定 > アカウントロックで設定した、パスワード認証の再試行制限に引っかかった場合、mail というフィールドの lock というオプションでエラーが表示されます。

<p class="validator-result-{mail:validator#lock} acms-admin-alert acms-admin-alert-danger">{trialNumber}回ログインに失敗したため、アカウントがロックされました。{lockTime}分後にもう一度試してください。</p>

POSTモジュールで設定しているバリデーターはモジュールごとに異なるため、各種POSTモジュールのページを参照してください。

メールアドレス認証URLからアクセスした場合に利用できるブロック

コンフィグ > ログイン設定 > 読者登録機能で、メールアドレスの有効性確認が行われる設定になっている場合、Login_Subscribe モジュールでユーザー登録を行った場合、自動返信メールに記載されているメールアドレスの有効性認証のためのURLにアクセスして初めてユーザーがログインできるようになります。

Login モジュールでは、メールアドレスの有効性認証のためのURLからアクセスした場合に、ユーザーのメールアドレス認証が成功したかどうかの結果を表示するために以下のブロックが使用できるようになります。


ブロック名 概要
subscribe.enableAccount メールアドレスの有効性認証が成功した場合に表示されるブロックです。
subscribe.badRequest メールアドレスの有効性認証のためのURLの形式が不正であるために、メールアドレスの有効性認証が失敗した場合に表示されるブロックです。
subscribe.expired メールアドレスの有効性認証のためのURLの有効期限切れが原因で、メールアドレスの有効性認証が失敗した場合に表示されるブロックです。有効期限は コンフィグ > ログイン設定 > 読者登録機能の確認メールの有効時間で設定可能です。
subscribe.notFound メールアドレスの有効性認証を行う対象となるユーザーが見つからなかったために、メールアドレスの有効性認証が失敗した場合に表示されるブロックです。既にメールアドレスの有効性を認証済みかユーザーが削除されている場合などに表示されます。
<!-- BEGIN subscribe.enableAccount -->
<p class="acms-admin-alert acms-admin-alert-info">アカウントを有効化しました。メールアドレスとパスワードを入力してログインください。</p>
<!-- END subscribe.enableAccount -->
<!-- BEGIN subscribe.badRequest -->
<p class="acms-admin-alert acms-admin-alert-danger">不正なアクセスです。</p>
<!-- END subscribe.badRequest -->
<!-- BEGIN subscribe.expired -->
<p class="acms-admin-alert acms-admin-alert-danger">有効期限切れのURLです。再度申請ください。</p>
<!-- END subscribe.expired -->
<!-- BEGIN subscribe.notFound -->
<p class="acms-admin-alert acms-admin-alert-danger">すでに有効済みか無効なURLです。</p>
<!-- END subscribe.notFound -->

パスワード変更URLからアクセスした場合に利用できるブロック

Login_Remind モジュールで発行したパスワード変更URLにアクセスした場合に、そのアクセスが有効かどうかの検証を行っています。その検証結果を表示するために以下のブロックが使用できるようになります。


ブロック名 概要
reset.success 2段階認証有効時にパスワード変更を行った場合に表示されます。2段階認証が無効の場合は、パスワード変更後、ブログのトップページへリダイレクトされるため基本は利用しません。
reset.badRequest パスワード変更URLの形式が不正であるために、パスワード変更URLの有効性検証が失敗した場合に表示されるブロックです。
reset.expired パスワード変更URLの有効期限切れが原因で、パスワード変更URLの有効性検証が失敗した場合に表示されるブロックです。有効期限は コンフィグ > ログイン設定 > セキュリティのパスワード変更の有効時間で設定可能です。
reset.notFound パスワード変更URLの有効性検証を行う対象となるユーザーが見つからなかったために、パスワード変更URLの有効性検証が失敗した場合に表示されるブロックです。既にパスワード変更URLの有効性を認証済みかユーザーが削除されている場合などに表示されます。
<!-- BEGIN reset.success -->
<p class="acms-admin-alert acms-admin-alert-info">パスワードを変更しました。</p>
<!-- END reset.success -->
<!-- BEGIN reset.badRequest -->
<p class="acms-admin-alert acms-admin-alert-danger">不正なアクセスです。</p>
<!-- END reset.badRequest -->
<!-- BEGIN reset.expired -->
<p class="acms-admin-alert acms-admin-alert-danger">有効期限切れのURLです。再度申請ください。</p>
<!-- END reset.expired -->
<!-- BEGIN reset.notFound -->
<p class="acms-admin-alert acms-admin-alert-danger">不正なアクセスです。</p>
<!-- END reset.notFound -->

Login_Auth モジュール【~ Ver. 3.0】

この機能は Ver. 3.1 で廃止されました。新しい会員機能についてのドキュメントは以下をご覧ください。

ログイン・会員機能の基本

Login_Auth モジュールとは、メールアドレスとパスワードによるログイン認証及び、2段階認証を行うための POST モジュールです。

メールアドレスとパスワードによるログイン認証を行うことが出来ます。また、メールアドレスの代わりにユーザーIDを指定することも可能です。ログイン後はコンフィグ > ログイン設定 > 基本設定の設定に従ってリダイレクトされます。例外として、2段階認証が有効になっている場合は1度目のログイン後のリダイレクトは行われません。2段階認証が成功した場合にリダイレクトが行われます。

また、2段階認証も Login_Auth モジュールの処理として行われます。

有効なフィールド(項目)

Login_Auth モジュールで有効なフィールド(項目)について説明します。以下のフィールド(項目)が送信できます。

また、Login_Auth モジュールで送信するフィールド(項目)は name 属性に login[] を、 value 属性に 送信したいフィールド(項目)名を指定した input タグを一緒に記述する必要があります。

<input type="password" name="pass" value="{pass}"  class="acms-admin-form-large  validator-result-{pass:validator#auth}" autocomplete="off" />
<input type="hidden" name="login[]" value="pass" />

フィールド名(項目) 概要 入力例
mail ログインするユーザーのメールアドレスまたは、ユーザーIDです。 info@example.com
pass ログインするユーザーのパスワードです。 password
redirect ログイン後のリダイレクト先をパス指定で指定します。この指定はコンフィグ > ログイン設定 > 基本設定の「現在のURLでログイン」や「ログイン後ページの指定」より優先されます。 /news/
tfa このフィールドが on の場合、2段階認証コードの検証を行います。 on
code 2段階認証コードです。 928676

Login_Auth モジュールのサンプルコード

<!-- BEGIN_MODULE Login -->
<form action="" method="post" enctype="multipart/form-data">
  <!-- BEGIN auth -->
  <div class="acms-admin-loginBox clearfix">
      <div class="acms-admin-siteImageText">ログイン</div>
      <div class="acms-admin-form">
        <p class="validator-result-{mail:validator#restriction} acms-admin-alert acms-admin-alert-danger">お使いの端末(ブラウザ)からはログインが禁止されています。<br>管理者にお問い合わせ下さい。</p>
        <p class="validator-result-{pass:validator#auth} acms-admin-alert acms-admin-alert-danger">ユーザーIDまたはパスワードが違います。</p>
        <p class="validator-result-{mail:validator#lock} acms-admin-alert acms-admin-alert-danger">{trialNumber}回ログインに失敗したため、アカウントがロックされました。{lockTime}分後にもう一度試してください。</p>

        <label class="acms-admin-form-block acms-admin-clear">ユーザーID / メールアドレス</label>
        <input type="text" name="mail" value="{mail}" class="acms-admin-form-large  validator-result-{pass:validator#auth}" id="input-text-mail" placeholder="" />
        <input type="hidden" name="login[]" value="mail" />
        <label class="acms-admin-form-block">パスワード</label>
        <input type="password" name="pass" value="{pass}"  class="acms-admin-form-large validator-result-{pass:validator#auth}" autocomplete="off" />
        <input type="hidden" name="login[]" value="pass" />
        <input type="hidden" name="redirect" value="%{redirect}" />
        <input type="hidden" name="login[]" value="redirect" />
      </div>
      <p class="loginAction">
        <button type="submit" class="acms-admin-btn-admin acms-admin-btn-admin-primary acms-admin-btn-block acms-admin-btn-large" name="ACMS_POST_Login_Auth">ログイン</button>
      </p>
  </div>
  <!-- END auth -->
</form>
<!-- END_MODULE Login -->

a-blog cms ではクエリストリングの値をグローバル変数として取得する事ができるため、上記のサンプルコードでは、redirect に クエリストリングの値を指定することで動的にリダイレクト先を指定できるようにしています。

エラー時の表示

Login_Auth モジュールで何らかのエラーが起きた場合には以下のフィールド(項目)がバリデーションエラーとして表示されます。


フィールド(項目)名 オプション名 概要
pass auth コンフィグ > アクセス設定 > ログイン制限で設定した制限に引っかかった場合に発生するエラー
mail lock コンフィグ > ログイン設定 > アカウントロックで設定した、パスワード認証の再試行制限に引っかかった場合に発生するエラー
mail restriction ログイン拒否端末からログインした場合に発生するエラー
code auth 2段階認証に失敗した場合に発生するエラー

Login_Remind モジュール【~ Ver. 3.0】

この機能は Ver. 3.1 で廃止されました。新しい会員機能についてのドキュメントは以下をご覧ください。

ログイン・会員機能の基本

Login_Remind モジュールとは、入力されたメールアドレスに対して、パスワード変更用のURLが記載されたメールの送信を行うための POST モジュールです。

パスワード変更用のURLの有効期限は、コンフィグ > ログイン設定 > セキュリティ のパスワード変更の有効時間から設定可能です。

有効なフィールド(項目)

Login_Remind モジュールで有効なフィールド(項目)について説明します。以下のフィールド(項目)が送信できます。

また、Login_Remind モジュールで送信するフィールド(項目)は name 属性に login[] を、 value 属性に 送信したいフィールド(項目)名を指定した input タグを一緒に記述する必要があります。

<input type="email" name="mail" value="{mail}"  class="acms-admin-form-large" autocomplete="email" />
<input type="hidden" name="login[]" value="mail" />

フィールド名(項目) 概要 入力例
mail(必須) パスワードリセット用のURLが記載されたメールの送信先となるメールアドレス info@example.com

Login_Remind モジュールのサンプルコード

!-- BEGIN_MODULE Login -->
<form action="" method="post" enctype="multipart/form-data">
  <!-- BEGIN remind -->
  <div class="acms-admin-loginBox">
      <div class="acms-admin-siteImageText"><span class="acms-admin-label" style="background-color:%{BLOG_THEME_COLOR};">%{BLOG_NAME}</span>&nbsp;<span class="acms-admin-label"><!--T-->パスワード変更<!--/T--></span></div>
      <!-- BEGIN sendMsg#before -->
      <p class="acms-admin-alert acms-admin-alert-info">パスワードの再設定をご案内するメールを送信します。</p><!-- END sendMsg#before --><!-- BEGIN sendMsg#after -->
      <p class="acms-admin-alert acms-admin-alert-info">パスワードの再設定をご案内するメールを送信しました。</p><!-- END sendMsg#after -->

      <p class="validator-result-{mail:validator#required} acms-admin-alert acms-admin-alert-danger">メールアドレスが入力されていません。</p>
      <p class="validator-result-{mail:validator#exist} acms-admin-alert acms-admin-alert-danger">登録されていないメールアドレスです。</p>
      <p class="validator-result-{mail:validator#confirmed} acms-admin-alert acms-admin-alert-danger">有効化されていないメールアドレスです。</p>
      <p class="validator-result-{mail:validator#send} acms-admin-alert acms-admin-alert-danger">メールの送信に失敗しました。システムの設定に問題があります。システムの管理者にお問い合わせください。</p>

      <div class="acms-admin-form">
        <label class="acms-admin-form-block acms-admin-clear">メールアドレス</label>
        <input type="email" name="mail" value="{mail}" class="acms-admin-form-large validator-result-{mail:validator#required} validator-result-{mail:validator#exist} validator-result-{mail:validator#send}" id="input-text-mail" placeholder="" />
        <input type="hidden" name="login[]" value="mail" />
      </div>
      <!-- BEGIN submit -->
      <p class="loginAction">
        <button type="submit" class="acms-admin-btn-admin acms-admin-btn-admin-primary acms-admin-btn-block acms-admin-btn-large" name="ACMS_POST_Login_Remind">パスワード再設定メールを送る</button>
      </p><!-- END submit -->
    </div>
  <!-- END remind -->
</form>
<!-- END_MODULE Login -->

エラー時の表示

Login_Remind モジュールで何らかのエラーが起きた場合には以下のフィールド(項目)がバリデーションエラーとして表示されます。


フィールド名(項目) オプション名 概要
mail required メールアドレスが入力されていない場合に発生するエラーです。
mail exist 指定したメールアドレスで有効化されているユーザーが存在しない場合に発生するエラーです。
mail confirmed 指定したメールアドレスのユーザーがメールアドレスの有効性が認証されているユーザーでない場合に発生するエラーです。
mail send メールの送信が失敗した場合に発生するエラーです。

パスワード再設定メールで使用できる変数

パスワード再設定メールでは以下の変数が使用できます。


変数名 概要
resetUrl パスワード変更用のURL

Login_ResetPassword モジュール【~ Ver. 3.0】

この機能は Ver. 3.1 で廃止されました。新しい会員機能についてのドキュメントは以下をご覧ください。

ログイン・会員機能の基本

Login_ResetPassword モジュールとは、ユーザーのパスワード変更を行うための POST モジュールです。

ユーザーのパスワードをユーザー自身が指定したパスワードに変更できます。パスワード変更が成功すると自動的にログインし、現在のブログのトップページにリダイレクトされます。

ユーザーがログインパスワードを忘れてログインできない場合に、パスワードの再設定を行い、ログインできるようにするために利用できます。

また、Login_ResetPassword モジュールは Login_Remind モジュールで発行されたパスワード変更のURLから実行する必要がありますのでご注意ください。

2段階認証が有効な場合は、パスワード変更が成功した場合でもリダイレクトせず、そのままログイン画面に遷移します。

有効なフィールド(項目)

Login_ResetPassword モジュールで有効なフィールド(項目)について説明します。以下のフィールド(項目)が送信できます。

また、Login_ResetPassword モジュールで送信するフィールド(項目)は name 属性に user[] を、 value 属性に 送信したいフィールド(項目)名を指定した input タグを一緒に記述する必要があります。

<input type="password" name="pass" value="{pass}" class="acms-admin-form-large validator-result-{pass:validator#required} validator-result-{pass:validator#password}" autocomplete="off" />
<input type="hidden" name="user[]" value="pass" />

フィールド名(項目) 概要 入力例
pass(必須) 新しく設定したいパスワード password
retype_pass(必須) 新しく設定したいパスワード(確認用) password

Login_ResetPassword モジュールのサンプルコード

<!-- BEGIN_MODULE Login -->
<form action="" method="post" enctype="multipart/form-data">
  <!-- BEGIN reset -->
  <div class="acms-admin-loginBox">
      <div class="acms-admin-siteImageText">パスワード変更</div>

      <!-- BEGIN_IF [{pass:validator#required}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">パスワードが入力されていません。</p>
      <!-- END_IF -->
      <!-- BEGIN_IF [{pass:validator#password}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">不正なパスワードです。別のパスワードを入力ください。</p>
      <!-- END_IF -->
      <!-- BEGIN_IF [{retype_pass:validator#equalTo}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">パスワードが一致しません。</p>
      <!-- END_IF -->
      <!-- BEGIN_IF [{reset:validator#isOperable}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">不正な操作です。</p>
      <!-- END_IF -->

      <div class="acms-admin-form">
        <label class="acms-admin-form-block acms-admin-clear">新しいパスワード</label>
        <div class="js-password_strength">
          <input type="password" name="pass" value="{pass}" class="js-input acms-admin-form-large  validator-result-{pass:validator#required} validator-result-{pass:validator#password}" autocomplete="off" />
          <input type="hidden" name="user[]" value="pass" />
          <div>
            <div class="js-meter acms-admin-password-strength-meter acms-admin-form-width-full"></div>
          </div>
          <span class="js-label acms-admin-password-strength-label" aria-live="assertive"></span>
        </div>

        <label class="acms-admin-form-block acms-admin-clear">新しいパスワードを確認</label>
        <input type="password" name="retype_pass" value="{retype_pass}" class="acms-admin-form-large validator-result-{retype_pass:validator#equalTo}" autocomplete="off" />
        <input type="hidden" name="user[]" value="retype_pass" />
        <input type="hidden" name="retype_pass:validator#equalTo" value="pass" id="validator-retype_pass-equalTo" />

        <!-- BEGIN passwordPolicyMessage:veil -->
        <p class="acms-admin-text-danger">{passwordPolicyMessage}</p>
        <!-- END passwordPolicyMessage:veil -->
      </div>
      <p class="loginAction">
        <button type="submit" class="acms-admin-btn-admin" name="ACMS_POST_Login_ResetPassword">パスワードを変更</button>
      </p>
    </div>
  <!-- END reset -->
</form>
<!-- END_MODULE Login -->

エラー時の表示

Login_ResetPassword モジュールで何らかのエラーが起きた場合には以下のフィールド(項目)がバリデーションエラーとして表示されます。


フィールド(項目)名 オプション名 概要
pass required パスワードが入力されていない場合に発生するエラーです。
pass password コンフィグ > ログイン設定 > パスワードポリシーで設定したルールに違反している場合に発生するエラーです。
retype_pass equalTo 入力されたパスワードが retype_pass のフィールド(項目)で入力したパスワードと一致していない場合に発生するエラーです。
reset isOperable Login_Remind モジュールで発行されたパスワード変更のURLでないURLや、パスワード変更のURLの有効期限が切れていた場合などに発生するエラーです。

Login_Subscribe モジュール【~ Ver. 3.0】

この機能は Ver. 3.1 で廃止されました。新しい会員機能についてのドキュメントは以下をご覧ください。

ログイン・会員機能の基本

Login_Subscribe モジュールとは、外部申請によるユーザー登録を行うためのPOSTモジュールです。

Login_Subscribe モジュールを使うことで、サイト閲覧者自身でユーザー登録を行うことができます。これにより、サイト閲覧者に会員登録をしてもらうことを想定した会員制サイトを構築することが可能です。

また、Login_Subscribe モジュールでは、メールアドレスや名前などのユーザーの基本設定だけでなく、ユーザーのカスタムフィールドも登録することが可能です。また、コンフィグ > ログイン設定 > 読者登録機能から登録するユーザーのステータスや権限の設定や、メールアドレスの有効性認証を行うかどうかをカスタマイズできます。

Login_Subscribe モジュールを使ったユーザー登録フォームのカスタマイズについては、以下のドキュメントで詳しく紹介されています。


有効なフィールド(項目)

Login_Subscribe モジュールではユーザーの基本設定のフィールド(項目)とカスタムフィールドのデータを送信できます。基本設定のフィールド(項目)を送信する場合は、 name 属性に `user[]` を、 value 属性に 送信したいフィールド(項目)名を指定した input タグを一緒に記述する必要があります。

<input type="text" name="name" value="{name}" class="acms-form-large validator-result-{name:validator#required}" placeholder="" />
<input type="hidden" name="user[]" value="name" />

<!-- ↓カスタムフィールドも追加できます -->
<input type="text" name="company" value="{company}" class="acms-form-large" />
<input type="hidden" name="field[]" value="company" />

フィールド名(項目) 概要 入力例
name(必須) 登録するユーザーの名前です。 アップルップル
mail(必須) 登録するユーザーのメールアドレスです。 info@example.com
pass(必須) 登録するユーザーのパスワードです。 password
retype_pass(必須) 登録するユーザーのパスワード(確認用)です。 password
code 登録するユーザーのユーザーコードです。 ablogcms
url 登録するユーザーのURLです。 https://example.com
mail_magazine 登録するユーザーがメールマガジンを受信するかどうか(on | off)です。 off

上記のユーザー基本設定に加えて、ユーザーのカスタムフィールドを登録することも可能です。

Login_Subscribe モジュールのサンプルコード

<!-- BEGIN_MODULE Login -->
<form action="" method="post" enctype="multipart/form-data">
  <!-- BEGIN subscribe -->
  <div class="acms-admin-loginBox">
      <div class="acms-admin-siteImageText">新規ユーザー登録</div>

      <!-- BEGIN sendMsg#before -->
      <p class="acms-admin-login-text">登録いただくと指定されたメールアドレスに確認メールが送信されます。メールの内容に従って登録を完了してください。</p>
      <!-- END sendMsg#before -->
      <!-- BEGIN sendMsg#after -->
      <p class="acms-admin-alert acms-admin-alert-info">入力されたメールアドレス宛に、確認用メールを送信しました。</p>
      <!-- END sendMsg#after -->

      <!-- BEGIN_IF [{name:validator#required}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">名前が入力されていません。</p>
      <!-- END_IF -->
      <!-- BEGIN_IF [{mail:validator#required}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">メールアドレスが入力されていません。</p>
      <!-- END_IF -->

      <!-- BEGIN_IF [{mail:validator#email}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">不正なメールアドレスです。</p>
      <!-- END_IF -->
      <!-- BEGIN_IF [{mail:validator#doubleMail}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">すでに登録されているメールアドレスです。</p>
      <!-- END_IF -->
      <!-- BEGIN_IF [{mail:validator#send}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">メールの送信に失敗しました。システムの設定に問題があります。システムの管理者にお問い合わせください。</p>
      <!-- END_IF -->
      <!-- BEGIN_IF [{pass:validator#required}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">パスワードが入力されていません。</p>
      <!-- END_IF -->
      <!-- BEGIN_IF [{pass:validator#password}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">不正なパスワードです。別のパスワードを入力ください。</p>
      <!-- END_IF -->
      <!-- BEGIN_IF [{retype_pass:validator#equalTo}/eq/0] -->
      <p class="validator-result-0 acms-admin-alert acms-admin-alert-danger">パスワードが一致しません。</p>
      <!-- END_IF -->

      <div class="acms-admin-form">
        <label class="acms-admin-form-block acms-admin-clear">名前</label>
        <input type="text" name="name" value="{name}" class="acms-admin-form-large  validator-result-{name:validator#required}" placeholder="" />
        <input type="hidden" name="user[]" value="name" />

        <label class="acms-admin-form-block acms-admin-clear">メールアドレス</label>
        <input type="text" name="mail" value="{mail}" class="acms-admin-form-large  validator-result-{mail:validator#required} validator-result-{mail:validator#email} validator-result-{mail:validator#doubleMail} validator-result-{mail:validator#send}" placeholder="" />
        <input type="hidden" name="user[]" value="mail" />

        <label class="acms-admin-form-block acms-admin-clear">パスワード</label>
        <div class="js-password_strength">
          <input type="password" name="pass" value="{pass}" class="js-input acms-admin-form-large validator-result-{pass:validator#required} validator-result-{pass:validator#password}" autocomplete="off" />
          <input type="hidden" name="user[]" value="pass" />
          <div>
            <div class="js-meter acms-admin-password-strength-meter acms-admin-form-width-full"></div>
          </div>
          <span class="js-label acms-admin-password-strength-label" aria-live="assertive"></span>
        </div>

        <label class="acms-admin-form-block acms-admin-clear">パスワード(確認)</label>
        <input type="password" name="retype_pass" value="{retype_pass}" class="acms-admin-form-large validator-result-{retype_pass:validator#equalTo}" autocomplete="off" />
        <input type="hidden" name="user[]" value="retype_pass" />
      </div>
      <!-- BEGIN passwordPolicyMessage:veil -->
      <p class="acms-admin-text-danger">{passwordPolicyMessage}</p>
      <!-- END passwordPolicyMessage:veil -->
      <!-- BEGIN submit -->
      <p class="loginAction">
        <button type="submit" class="acms-admin-btn-admin acms-admin-btn-admin-primary acms-admin-btn-block acms-admin-btn-large" name="ACMS_POST_Login_Subscribe"><!--T-->読者登録<!--/T--></button>
      </p>
     <!-- END submit -->
    </div>
  <!-- END subscribe -->
</form>
<!-- END_MODULE Login -->

エラー時の表示

Login_Subscribe モジュールで何らかのエラーが起きた場合には以下のフィールド(項目)がバリデーションエラーとして表示されます。


フィールド(項目)名 オプション名 概要
name required ユーザーの名前が入力されていない場合に発生するエラー
mail required ユーザーのメールアドレスが入力されていない場合に発生するエラー
mail email ユーザーのメールアドレスの形式が間違っている場合に発生するエラー
mail doubleMail 入力されたメールアドレスで登録されたユーザーが既に存在する場合に発生するエラー
mail send 読者登録メールの送信に失敗した場合に発生するエラー
pass required ユーザーのパスワードが入力されていない場合に発生するエラー
pass password ユーザーのパスワードがコンフィグで設定したパスワードポリシーに違反している場合に発生するエラー
retype_pass equalTo ユーザーのパスワード(確認用)が入力されたパスワードと一致しない場合に発生するエラー
code regex ユーザーコードが不正な形式である場合に発生するエラー
code doubleCode 入力されたコードで登録されたユーザーが既に存在する場合に発生するエラー
url url ユーザーのURLの形式が間違っている場合に発生するエラー
login isOperable コンフィグ > ログイン設定 > 読者登録機能のユーザー登録の外部申請が無効になっている場合に発生するエラー

自動送信メールで使用できる変数

Login_Subscribe モジュールで送信された自動送信メールでは以下の変数が利用できます。


変数名 概要
uid 作成されたユーザーのユーザーIDです。
name 作成されたユーザーの名前です。
mail 作成されたユーザーのメールアドレスです。
code 作成されたユーザーのユーザーコードです。
url 作成されたユーザーのURLです。
subscribeUrl メールアドレスの有効性認証ための認証URLです。

Login_Tfa_Recovery モジュール【~ Ver. 3.0】

この機能は Ver. 3.1 で廃止されました。新しい会員機能についてのドキュメントは以下をご覧ください。

ログイン・会員機能の基本

Login_Tfa_Recovery モジュールとは、リカバリーコードを活用して2段階認証を無効にするための POST モジュールです。

このページは Login_Tfa_Recovery モジュールについてのドキュメントです。2段階認証の設定方法については以下をご確認ください。


有効なフィールド(項目)

Login_Tfa_Recovery モジュールで有効なフィールド(項目)について説明します。以下のフィールド(項目)が送信できます。

また、Login_Tfa_Recovery モジュールで送信するフィールド(項目)は name 属性に login[] を、 value 属性に 送信したいフィールド(項目)名を指定した input タグを一緒に記述する必要があります。

<input type="password" name="recovery" value="{recovery}"  class="acms-admin-form-large  validator-result-{recovery:validator#auth}" autocomplete="off" />
<input type="hidden" name="login[]" value="recovery" />

フィールド名(項目) 概要 入力例
mail 2段階認証を無効化するユーザーのメールアドレス info@example.com
pass 2段階認証を無効化するユーザーのパスワード password
recovery リカバリコード aaaaaaaa

Login_Tfa_Recovery モジュールのサンプルコード

<!-- BEGIN_MODULE Login -->
<form action="" method="post" enctype="multipart/form-data">
  <!-- BEGIN recovery -->
  <div class="acms-admin-loginBox clearfix">
      <div class="acms-admin-siteImageText">ログイン</div>
      <div class="acms-admin-form">
        <p class="validator-result-{pass:validator#auth} acms-admin-alert acms-admin-alert-danger">ユーザーIDまたはパスワードが違います。</label>
        <p class="validator-result-{recovery:validator#auth} acms-admin-alert acms-admin-alert-danger">正しいリカバリーコードを入力してください。</label>
        <p class="validator-result-{mail:validator#lock} acms-admin-alert acms-admin-alert-danger">{trialNumber}回ログインに失敗したため、アカウントがロックされました。{lockTime}分後にもう一度試してください。</p>

        <label class="acms-admin-form-block acms-admin-clear">ユーザーID / メールアドレス</label>
        <input type="text" name="mail" value="{mail}" class="acms-admin-form-large validator-result-{pass:validator#auth}” id="input-text-mail" placeholder="" />
        <input type="hidden" name="login[]" value="mail" />

        <label class="acms-admin-form-block">パスワード</label>
        <input type="password" name="pass" value="{pass}"  class="acms-admin-form-large  validator-result-{pass:validator#auth}" placeholder="" />
        <input type="hidden" name="login[]" value="pass" />

        <label class="acms-admin-form-block">リカバリーコード</label>
        <input type="password" name="recovery" value="{recovery}"  class="acms-admin-form-large validator-result-{recovery:validator#auth}" placeholder="" />
        <input type="hidden" name="login[]" value="recovery" />
      </div>
      <p class="loginAction">
        <button type="submit" class="acms-admin-btn-admin" name="ACMS_POST_Login_Tfa_Recovery">2段階認証を無効化</button>
      </p>
    </div>
  <!-- END recovery -->
</form>
<!-- END_MODULE Login -->

2段階認証の無効化に成功すると Login モジュールの auth ブロック内で tfaRecovery という変数が利用できます。以下のようにテンプレートを記述することで2段階認証の無効化に成功したことを表示できます。

<!-- BEGIN_IF [{tfaRecovery}/eq/on] -->
<p class="validator-result-0 acms-admin-alert acms-admin-alert-info">2段階認証を無効化しました</p>
<!-- END_IF -->

エラー時の表示

Login_Tfa_Recovery モジュールで何らかのエラーが起きた場合には以下のフィールド(項目)がバリデーションエラーとして表示されます。


フィールド(項目)名 オプション名 概要
pass auth コンフィグ > アクセス設定 > ログイン制限で設定した制限に引っかかった場合に発生するエラー
mail lock コンフィグ > ログイン設定 > アカウントロックで設定した、パスワード認証の再試行制限に引っかかった場合に発生するエラー
recovery auth 間違ったリカバリーコードを送信した場合に発生するエラー

パスキーでログインする


この機能は Ver. 3.3.0 で追加予定の、リリース前の機能です

このページは、アルファ版(Ver. 3.3.0-alpha.1)時点の内容です。正式版までに仕様や設定項目が変わる可能性があります。本番サイトでは使わず、検証環境でお試しください。

パスキー(WebAuthn)を使うと、パスワードの代わりに、端末の指紋・顔・PIN などでログインできます。管理画面のログイン(/login/)と、会員のサインイン(/signin/)のどちらでも使えます。パスワードでのログインは、パスキーを登録した後もこれまでどおり使えます。

このページでは、サイトの設定から、利用者の登録・ログイン、端末を変えたとき・なくしたときまでを、管理ユーザーと会員に分けて説明します。関連するページは次のとおりです。

パスキーの使いみち

使いみち

内容

使える条件

パスワードの代わりにログインする

ID もパスワードも入力せず、パスキーだけでログインします

サイトで有効にしていて、利用者がパスキーを登録している

二段階認証の 2 段目

パスワードでログインした後の 2 段目に使います(認証アプリ・メールと並ぶ手段)

上に加えて、二段階認証を使えるサイトである(パスキーを二段階認証と本人確認に使う)

重要な操作の前の本人確認

パスキーの登録・削除などの前に、本人であることを確かめます

ログインと同じ(パスキーを二段階認証と本人確認に使う)

パスキーでログインした場合は、二段階認証を求めません。パスキー自体が「端末を持っていること」と「本人であること(指紋・顔・PIN)」の 2 つを確かめているためです。

使える条件

  • https でアクセスしていること。 ブラウザの仕様で、パスキーは https でしか使えません。例外として、localhost(*.localhost)と 127.0.0.1 などのループバックのアドレスでは http でも使えます。http でアクセスしているときは、ログイン画面にパスキーのボタンを出しません。

  • サイトの設定で有効にしていること。 管理画面のログインと会員のサインインは、別々に有効にします(次の節)。

  • ブラウザと端末がパスキーに対応していること。 対応していないブラウザでは、ボタンを出さず、パスワードでのログインだけになります。

  • 登録したときと同じホスト名でアクセスすること。 パスキーは、登録したときのホスト名(www.example.com など。ポートは含まない)に結び付きます。別のドメインのブログや、www の有無が違うホスト名では、同じパスキーを使えません。

  • 会員のサインインでは、一般サインイン機能が有効なこと。 「ログイン設定」の「一般サインイン機能」が無効だと、/signin/ は 404 になります。

ブラウザに出る「サイト名」は、アクセスしたブログのブログ名です。管理ユーザーと会員のどちらとして扱うかは、利用者の権限で決まります。管理画面にログインできる権限のユーザーは「パスキーでの管理ログイン」、それ以外(会員)は「パスキーでのサインイン」の設定に従います。

サイトの設定

管理画面の「コンフィグ」で、サイトで使っているコンフィグセットの「一般設定」の「ログイン設定」(URL は /bid/{ブログID}/admin/config_login/?setid={コンフィグセットのID})を開き、「パスキー」の欄で使うものにチェックを付けて保存します。管理ユーザーだけに使わせるなら「パスキーでの管理ログイン」、会員にも使わせるなら「パスキーでのサインイン」にもチェックを付けます(会員に使わせるときは「一般サインイン機能」も有効にします)。https でログイン画面(/login/)またはサインイン画面(/signin/)を開き、パスキーのボタンが出ることを確かめます(ボタンはパスキーを登録していなくても出ます)。

「ログイン設定」の「パスキー」の欄
「ログイン設定」の「パスキー」の欄

パスキーにかかわる「ログイン設定」の項目は次のとおりです。

項目(画面の名前)

設定キー

既定値

説明

パスキーでの管理ログイン

passkey-login

無効

「パスワードを使わずパスキーで管理ログインします」。管理ユーザーのログイン・登録・本人確認でパスキーを使えるようにします

パスキーでのサインイン

passkey-signin

無効

「パスワードを使わずパスキーでサインインします」。会員のサインイン・登録・本人確認でパスキーを使えるようにします

一般サインイン機能

member_login_enable

有効

「一般サインイン機能を有効にする」。無効だと会員のサインイン画面(/signin/)を使えません

一般サインイン権限

signin_page_auth

読者のみ

サインイン画面からログインできる権限(読者のみ / 投稿者以下)。パスキーでのサインインにも同じ制限がかかります

2段階認証

two_factor_auth

有効

「設定できるようにする」。パスキーを二段階認証の 2 段目に使うときに必要です(パスキーを二段階認証と本人確認に使う)

アカウントロック

login_trial_time / login_trial_number

5 分 / 5 回

パスキーでのログインの失敗も、この設定で数えます(接続元の IP アドレスごと)

アカウントロック時間

login_lock_time

5 分

ロックしている時間

「ログイン設定」は、コンフィグセット(またはブログ)ごとの設定です。複数のブログでコンフィグセットを分けている場合は、ログインに使うブログの設定を変えてください。

管理ユーザーの手順

パスキーを登録する

パスキーを使う端末とブラウザで、https の管理画面にログインし、自分のユーザー編集画面(/bid/{ブログID}/uid/{ユーザーID}/admin/user_edit/)の「パスキー」の行から「パスキー」の画面(admin/user_passkey/)を開き、「このデバイスにパスキーを登録」を押します。本人確認を求められたら、本人確認の画面(/admin-verify/)で確認し、戻ってからもう一度押します。ブラウザの画面で指紋・顔・PIN などで確認すると、「登録済みのパスキー」に、端末とブラウザから付けた名前で追加されます。

  • 名前は後から変えられます(本人確認は求めません)。削除の前には本人確認を求めます。

  • パスキーが 1 つだけのときは、端末をなくしたときに備えて、別の端末にも登録するよう案内します。

  • サイトの設定で無効にしているとき、または http でアクセスしているときは、登録のボタンを出さず、その理由を表示します。登録済みのパスキーの一覧・名前の変更・削除はできます。

パスキーでログインする

ログアウトした状態で管理ログインの画面(/login/)を開き、「パスキーでログイン」を押します(ID とパスワードは入力しません)。ブラウザが選ばせるパスキーを指紋・顔・PIN などで確認すると、パスワードでのログインと同じ規則で移動します。

会員の手順

会員のページは、テーマのテンプレートで作ります。ここでは公式テーマ member の画面で説明します。自分のテーマに組み込む方法は テーマにパスキーのログインを組み込む と テーマにパスキーの設定ページと本人確認ページを作る を参照してください。

パスキーを登録する

パスキーを使う端末とブラウザで、サインイン画面(/signin/)からパスワードでサインインし、マイページの「プロフィール変更」(/mypage/update-profile/)から「パスキー設定」のページ(/mypage/update-passkey/)を開いて「パスキーを登録」を押します。本人確認を求められたら、本人確認のページ(/mypage/verify/)で確認し、元のページに戻ってからもう一度押します。ブラウザの画面で確認すると、「登録済みのパスキー」に追加されます。名前は後から変えられます。

パスキーでサインインする

サインイン画面(/signin/)で「パスキーでサインイン」を押し、ブラウザが選ばせるパスキーを確認します。閲覧制限のあるページからサインイン画面に来た場合は、そのページへ戻ります。

  • サインインしてよいかは、パスワードでのサインインと同じ条件(アカウントの状態、一般サインイン権限、ログインの有効期限、端末の制限)で確かめます。

  • 失敗の回数は接続元ごとに数え、「アカウントロック」の設定でロックします。

端末を変えたとき・なくしたとき

新しい端末に変えた

  1. 古い端末を使えるうちに、新しい端末でパスワードでログイン(サインイン)します。

  2. 新しい端末で、上の手順でパスキーを登録します。

  3. 古い端末のパスキーを使わなくなったら、「パスキー」の画面(会員は「パスキー設定」のページ)で削除します。

パスキーを同期する仕組み(OS やパスワード管理ツールの同期)を使っていると、同じアカウントの別の端末でも同じパスキーを使えることがあります。使えるかどうかは端末とブラウザの機能です。

端末をなくした(本人がパスワードを知っている)

  1. ほかの端末で、パスワードでログイン(サインイン)します。

  2. 二段階認証の 2 段目にパスキーを求められた場合は、「別の方法で認証する」から、認証アプリ・メールなど有効にしているほかの手段に切り替えます。ほかの手段が無い場合は、管理者にリセットを頼みます(次の手順)。

  3. 「パスキー」の画面(会員は「パスキー設定」のページ)で、なくした端末のパスキーを削除します(本人確認はパスワードなどで行います)。

管理者がリセットする

本人がログインできないときは、ブログの管理者が、そのユーザーのパスキーをすべて削除できます。

管理者が、対象のユーザー(会員を含む)が所属するブログか、その上の階層のブログの管理画面で、対象のユーザーの編集画面(会員は「会員」から開く)の「パスキー」の行の「パスキーをリセット」を押し、確認のメッセージで OK を押します。管理者本人の本人確認を求められたら、確認してからもう一度押します。そのあと、本人にパスワードでログインしてパスキーを登録し直すよう伝えます。

  • リセットすると、二段階認証の 2 段目にパスキーを使う設定も初期状態に戻ります。

  • リセットできるのは、操作しているブログの管理者が、そのブログか下の階層のブログに所属するユーザーに対してだけです。

  • 自分自身のパスキーはリセットできません(「パスキー設定」から削除します)。管理者自身が端末をなくしたときは、ほかの管理者に頼みます。

  • リカバリーコード(認証アプリを設定したときに発行)で二段階認証を解除した場合も、2 段目にパスキーを使う設定はオフになります。登録済みのパスキーは残ります。

よくある質問・つまずき

症状

原因と確かめ方

ログイン画面にパスキーのボタンが出ない

(1) http でアクセスしている。アドレスバーが https か確かめます。(2) 「ログイン設定」の「パスキーでの管理ログイン」「パスキーでのサインイン」が無効。(3) ブラウザがパスキーに対応していない。(4) 自作のテーマのサインイン画面に passkey ブロックが無い(テーマにパスキーのログインを組み込む)。(5) テーマで公開側の acms.js を読み込んでいない。ボタンは JavaScript が対応を確かめてから表示します

サインイン画面が 404 になる

「ログイン設定」の「一般サインイン機能」が無効です

「パスキーで認証できませんでした。」と出る

登録したときと違うホスト名(www の有無、別のドメインのブログ、エイリアスのドメイン)でアクセスしている、パスキーがサーバー側で削除・リセットされている、ログインが許されていないユーザー(一般サインイン権限・アカウントの状態)、などが考えられます。登録したときの URL で試し、ユーザーの状態を確かめます

ブラウザでパスキーを選ぶ画面を閉じた

何も起きません。もう一度ボタンを押します

「有効期限が切れました。もう一度お試しください」と出る

ボタンを押してから 5 分以上たちました。もう一度押します

「パスキーは利用できません」と出る

押したときに、サイトの設定でパスキーが無効になっていたか、https ではありません

「この認証器のパスキーはすでに登録されています。別のデバイスや認証器で登録してください。」と出る

この端末(認証器)のパスキーは、このユーザーにすでに登録されています

登録のボタンが出ない

「パスキーは現在無効になっています」「パスキーは https でのみ利用できます。」の表示を確かめます。表示が無ければ、ブラウザがパスキーに対応していません

何度か失敗したらログインできなくなった

「アカウントロック」の設定でロックしています。「アカウントロック時間」がたってから試します

登録したら、パスワードでログインしたときにパスキーを求められるようになった

パスキーを登録すると、二段階認証の 2 段目にパスキーを使う設定が有効になるためです。2 段目に使わないときは、二段階認証の設定でオフにします(パスキーを二段階認証と本人確認に使う)

サーバー側の記録は、管理画面の「監査ログ」で確かめられます(「パスキーが無効なため、認証しませんでした」「試行回数を超えているため、パスキー認証を中止しました」など)。

テーマにパスキーのログインを組み込む


この機能は Ver. 3.3.0 で追加予定の、リリース前の機能です

このページは、アルファ版(Ver. 3.3.0-alpha.1)時点の内容です。正式版までに仕様や設定項目が変わる可能性があります。本番サイトでは使わず、検証環境でお試しください。

system テーマと公式テーマ member には、パスキーに対応したテンプレートが入っています。会員向けのページを自分のテーマで作っている場合は、このページを参考に、サインイン画面にパスキーのボタンと二段階認証の画面を追加してください。マイページの設定ページと本人確認ページは テーマにパスキーの設定ページと本人確認ページを作る を参照してください。

公式テーマのテンプレートを写すのが確実です

このページの完全な例は、member テーマ(themes/member/_member/)のテンプレートから、説明のためのコメントだけを除いたものです。member テーマのレイアウト(/_layouts/member.html)と部品(/include/global/header.html など)を使っています。ほかのテーマに組み込むときは、@extends と @include をそのテーマのものに置き換えてください。

組み込むページとテンプレート

ページ

URL

テンプレート(設定キー)

URL の定数

サインイン

/signin/

_member/signin.html(tpl_signin)

SIGNIN_SEGMENT

パスキー設定

/mypage/update-passkey/

_member/update-passkey.html(tpl_update-passkey)

PASSKEY_UPDATE_SEGMENT

本人確認

/mypage/verify/

_member/verify.html(tpl_verify)

VERIFY_SEGMENT

二段階認証の設定

/mypage/update-tfa/

_member/update-tfa.html(tpl_update-fta)

TFA_UPDATE_SEGMENT

管理ログイン

/login/

_member-admin/login.html(tpl_login)

LOGIN_SEGMENT

管理ユーザーの本人確認

/admin-verify/

_member-admin/verify.html(tpl_admin-verify)

ADMIN_VERIFY_SEGMENT

  • テーマにテンプレートが無い場合は、system テーマのものを使います。

  • 二段階認証の設定のテンプレートの設定キーは、tpl_update-fta(fta)です。

  • URL の定数は config.server.php で変えられます(既定は表の URL)。テンプレートでは %{PASSKEY_UPDATE_SEGMENT} のように使えます。

  • これらのページは、コンフィグの設定に関係なくページキャッシュを使いません。

  • パスキーの操作(ブラウザでの認証・登録と、サーバーとの通信)は、公開側の acms.js が行います。テーマで acms.js を読み込んでいることを確かめてください。

JavaScript が使うクラスと属性

次のクラスを持つ要素がページにあると、acms.js が必要な処理を読み込んで動きます。見た目のためのクラスは自由に足せますが、次のクラスと属性は残してください。

用途

起点の要素

中に置く要素

ログインのボタン

.js-acms-passkey-login(data-passkey-context。hidden を付けておく)

.js-acms-passkey-login-button、.js-acms-passkey-login-message

二段階認証・本人確認

.js-acms-passkey-tfa(data-passkey-context・data-challenge-id・data-options)

.js-acms-passkey-tfa-button(data-submit-name)、.js-acms-passkey-tfa-code、.js-acms-passkey-tfa-message、.js-acms-passkey-tfa-unsupported

パスキー設定

.js-acms-passkey(data-passkey-context)

.js-acms-passkey-register、.js-acms-passkey-add、.js-acms-passkey-rename・.js-acms-passkey-delete(data-credential-id)、.js-acms-passkey-message

  • data-passkey-context は、会員向けのページでは member、管理画面では admin にします。

  • メッセージを出す要素(-message)の class は、JavaScript が書き換えます(acms-alert などのクラスが付きます)。見た目を変えるときは、外側の要素に指定してください。

  • ボタンは type="button" にします。押すと JavaScript が今のページの URL へ送信するため、フォームの送信に乗せません。

  • パスキーに対応していないブラウザでは、ログイン・登録のボタンを出しません(hidden のまま)。

サインイン画面の完全な例

member テーマの _member/signin.html です。パスワードでのサインイン(signin)、メール認証のサインイン(verifyCode)、二段階認証の各画面(tfa・tfaPasskey・tfaEmail)を 1 つのテンプレートに書きます。パスキーのボタンは @include("/_member/parts/signin/passkey.html") で読み込みます。

themes/(テーマ)/_member/signin.html

@extends("/_layouts/member.html")

@section("header")

@include("/include/global/header.html", {
  "user_name": "off"
})
@endsection

@section("page-title")
@include("/include/global/page-title.html", {"title": "サインイン", "add_class":"acms-text-center"})
@endsection

@section("main")
<!-- BEGIN_MODULE Member_Signin -->
<div class="acms-container">
  <form
    action=""
    method="post"
    class="acms-form"
    enctype="multipart/form-data"
  >
    <!-- BEGIN signin -->
    <div class="acms-entry entry-style entry-style-top">
      <div>
        <div class="acms-text-center">
          <p>
            ログインすると会員限定の情報を閲覧できるようになります。<br />
            <strong>初めての方は<a href="%{BLOG_URL}%{SIGNUP_SEGMENT}/">新規会員登録</a>へ。</strong>
          </p>
        </div>
      </div>
    </div>

    <div class="separate">
      <section class="separate-item">
        <h2 class="heading-md heading-margin-top-none acms-text-center">
          メールアドレスでサインイン
        </h2>

        <!-- BEGIN_IF [{mail:validator#restriction}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          お使いの端末(ブラウザ)からはログインが禁止されています。<br />管理者にお問い合わせ下さい。
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{pass:validator#auth}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          ユーザーIDまたはパスワードが違います
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{mail:validator#notFound}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          ユーザーが存在しません
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{mail:validator#send}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          認証メールの送信に失敗しました
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{mail:validator#lock}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          <!--$1-->{trialNumber}<!--/$1-->回ログインに失敗したため、アカウントがロックされました。
          <!--$1-->{lockTime}<!--/$1-->分後にもう一度試してください。
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{mailAuthSignin:validator#enable}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          メール認証によるサインイン機能は無効です
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{passwordSignin:validator#enable}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          パスワードによるサインイン機能は無効です
        </div>
        <!-- END_IF -->
        <!-- BEGIN badRequest -->
        <div role="alert" class="acms-alert acms-alert-danger">
          不正なアクセスです。
        </div>
        <!-- END badRequest -->

        <!-- BEGIN expired -->
        <div role="alert" class="acms-alert acms-alert-danger">
          有効期限切れのURLです。再度お試しください。
        </div>
        <!-- END expired -->

        @include("/_member/parts/error.html")

        <ul class="form-group-list">
          <li class="form-group">
            <div class="form-label">
              <label class="acms-form-block acms-clear" for="input-text-mail"
                >メールアドレス</label
              >
            </div>
            <div class="form-control">
              <input
                type="text"
                name="mail"
                value="{mail}"
                class="acms-form-large acms-form-block acms-form-width-full js-ready-focus"
                id="input-text-mail"
                placeholder=""
                autocomplete="username"
                data-validator="mail"
              />
              <input type="hidden" name="login[]" value="mail" />
            </div>
          </li>
          <!-- BEGIN_IF [{email_auth_signin}/neq/on] -->
          <li class="form-group">
            <div class="form-label">
              <label class="acms-form-block acms-clear" for="input-password"
                >パスワード</label
              >
              <button
                type="button"
                id="js-toggle-password"
                class="form-toggle-password"
                data-target="#input-password"
                aria-label="パスワードをテキストで表示します。周りに人がいないことを確認して表示してください。"
              >
                パスワードを表示
              </button>
            </div>
            <div class="form-control">
              <input
                type="password"
                name="pass"
                value="{pass}"
                id="input-password"
                class="acms-form-large acms-form-block acms-form-width-full"
                autocomplete="current-password"
              />
              <input type="hidden" name="login[]" value="pass" />
              <input type="hidden" name="redirect" value="%{redirect}" />
              <input type="hidden" name="login[]" value="redirect" />
            </div>
          </li>
          <!-- END_IF -->
        </ul>
        <!-- BEGIN_IF [{email_auth_signin}/neq/on] -->
        <p class="acms-text-center">
          <a
            href="%{BLOG_URL}%{RESET_PASSWORD_SEGMENT}/"
            class="text-link is-color-text is-bold"
            >パスワードをお忘れの方はこちらから</a
          >
        </p>

        <div class="form-button-group">
          <button
            type="submit"
            name="ACMS_POST_Member_Signin"
            class="button is-lg is-width-lg form-button"
          >
            サインイン
          </button>
        </div>
        <!-- END_IF -->

        <!-- BEGIN_IF [{email_auth_signin}/eq/on] -->
        <p class="form-button-group">
          <button
            type="submit"
            name="ACMS_POST_Member_SigninWithEmail"
            class="button is-lg is-width-lg form-button"
          >
            確認メールを送信
          </button>
        </p>
        <!-- END_IF -->

        @include("/_member/parts/signin/passkey.html")
      </section>
      @include("/_member/parts/signin/sns.html")
    </div>
    <!-- END signin -->

    <!-- BEGIN verifyCode -->
    <div>
      <!-- BEGIN successSent -->
      <p class="form-message">本人確認のため、確認メールをお送りしました。<br>メールに記載されている確認リンクをクリックするか、下記に確認コードを入力してください。</p>
      <!-- END successSent -->

      <div class="form-group-list is-narrow">
        <div class="form-group">
          <!-- BEGIN_IF [{mail:validator#lock}/eq/0] -->
          <div role="alert" class="acms-alert acms-alert-danger">
            {trialNumber}回ログインに失敗したため、アカウントがロックされました。
            {lockTime}分後にもう一度試してください。
          </div>
          <!-- END_IF -->
          <!-- BEGIN_IF [{code:validator#auth}/eq/0] -->
          <div role="alert" class="acms-alert acms-alert-danger">
            確認コードが違います
          </div>
          <!-- END_IF -->
          <!-- BEGIN_IF [{code:validator#request}/eq/0] -->
          <div role="alert" class="acms-alert acms-alert-danger">
            不正なアクセスです
          </div>
          <!-- END_IF -->
          <!-- BEGIN_IF [{code:validator#expired}/eq/0] -->
          <div role="alert" class="acms-alert acms-alert-danger">
            確認コードの有効期限が切れています
          </div>
          <!-- END_IF -->
        </div>
      </div>

      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <label for="input-text-code" class="acms-form-block acms-clear">確認コード</label>
          </div>
          <input
            type="text"
            name="code"
            value="{code}"
            id="input-text-code"
            class="acms-form-large acms-form-block acms-form-width-full"
            placeholder=""
            data-validator="code"
            autocomplete="one-time-code"
            maxlength="6"
          >
          <input type="hidden" name="login[]" value="code" />
          <input type="hidden" name="takeover" value="{signin:takeover}" />
        </li>
      </ul>
      <div class="form-button-group">
        <button
          type="submit"
          name="ACMS_POST_Member_SigninWithVerifyCode"
          class="button is-lg is-width-lg form-button"
        >
          サインイン
        </button>
      </div>
      <div class="form-button-group">
        <a href="%{BLOG_URL}%{SIGNIN_SEGMENT}/" class="button is-bordered is-lg is-width-lg form-button">サインイン画面に戻る</a>
      </div>
    </div>
    <!-- END verifyCode -->

    <!-- BEGIN tfa -->
    <div>
      <!-- BEGIN_IF [{mail:validator#lock}/eq/0] -->
      <div role="alert" class="acms-alert acms-alert-danger">
        {trialNumber}回認証コードの入力に失敗したため、アカウントがロックされました。
        {lockTime}分後にもう一度試してください。
      </div>
      <!-- END_IF -->
      <p class="form-message">認証用アプリに表示されている、認証コードを入力してください。</p>

      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <label for="input-text-code" class="acms-form-block acms-clear">確認コード</label>
          </div>
          <input
            type="text"
            name="code"
            value="{code}"
            id="input-text-code"
            class="acms-form-large acms-form-block acms-form-width-full"
            data-validator="code"
            placeholder=""
            autocomplete="one-time-code"
            inputmode="numeric"
            pattern="[0-9]*"
            maxlength="6"
          />
          <input type="hidden" name="login[]" value="code" />
          <input type="hidden" name="takeover" value="{signin:takeover}" />

          <div role="alert" class="validator-result-{code:validator#auth} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>2段階認証コードが違います</span>
          </div>
          <div role="alert" class="validator-result-{code:validator#secretKey} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>2段階認証の秘密鍵を復号できませんでした。リカバリーコードをお試しください。</span>
          </div>
        </li>
      </ul>
      <p class="acms-text-center">
        <a
          href="%{BLOG_URL}%{TFA_RECOVERY_SEGMENT}/"
          class="text-link is-color-text is-bold"
          >リカバリーコードを使って、2段階認証を無効にする</a
        >
      </p>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_Auth" class="button is-lg is-width-lg form-button">サインイン</button>
      </div>
      <!-- BEGIN tfaAlternativeTotp -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeTotpSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeTotpLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeTotp -->
      <!-- BEGIN tfaAlternativeEmail -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeEmailSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeEmailLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeEmail -->
      <!-- BEGIN tfaAlternativePasskey -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativePasskeySwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativePasskeyLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativePasskey -->
      <div class="form-button-group">
        <a href="%{BLOG_URL}%{SIGNIN_SEGMENT}/" class="button is-bordered is-lg is-width-lg form-button">サインイン画面に戻る</a>
      </div>
    </div>
    <!-- END tfa -->

    <!-- BEGIN tfaPasskey -->
    <div>
      <p class="form-message">登録済みのパスキーで認証します。指紋・顔・PIN などで確認してください。</p>

      <div
        class="js-acms-passkey-tfa"
        data-passkey-context="member"
        data-challenge-id="{tfaPasskeyChallengeId}"
        data-options="{tfaPasskeyOptions}"
      >
        <div role="alert" aria-live="polite" class="js-acms-passkey-tfa-message"></div>
        <div role="alert" class="validator-result-{code:validator#auth} form-error-text">
          <i class="acms-icon acms-icon-news"></i>
          <span>パスキーで認証できませんでした</span>
        </div>
        <div role="alert" class="validator-result-{code:validator#lock} form-error-text">
          <i class="acms-icon acms-icon-news"></i>
          <span>試行回数の上限を超えたため、しばらく認証できません。時間をおいてもう一度お試しください。</span>
        </div>

        <input type="hidden" name="code" value="" class="js-acms-passkey-tfa-code" />
        <input type="hidden" name="login[]" value="code" />
        <input type="hidden" name="tfaMethod" value="{tfaMethod}" />
        <input type="hidden" name="login[]" value="tfaMethod" />
        <input type="hidden" name="takeover" value="{signin:takeover}" />

        <div class="form-button-group">
          <button
            type="button"
            class="button is-lg is-width-lg form-button js-acms-passkey-tfa-button"
            data-submit-name="ACMS_POST_Member_Tfa_Auth"
          >
            パスキーで認証する
          </button>
        </div>
        <p class="form-message js-acms-passkey-tfa-unsupported" hidden>このブラウザではパスキーを利用できません。別の認証手段をお使いください。</p>
      </div>

      <!-- BEGIN tfaAlternativeHeading -->
      <p class="form-message acms-text-center">別の方法で認証する</p>
      <!-- END tfaAlternativeHeading -->
      <!-- BEGIN tfaAlternativeTotp -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeTotpSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeTotpLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeTotp -->
      <!-- BEGIN tfaAlternativeEmail -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeEmailSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeEmailLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeEmail -->
      <div class="form-button-group">
        <a href="%{BLOG_URL}%{SIGNIN_SEGMENT}/" class="button is-bordered is-lg is-width-lg form-button">サインイン画面に戻る</a>
      </div>
    </div>
    <!-- END tfaPasskey -->

    <!-- BEGIN tfaEmail -->
    <div>
      <p class="form-message">登録されているメールアドレスに確認コードをお送りしました。メールに記載されているコードを入力してください。</p>
      <p class="form-message">心当たりのないメールが届いた場合は、パスワードが第三者に知られている可能性があります。パスワードの変更をおすすめします。</p>

      <!-- BEGIN_IF [{tfaResendTooSoon}/eq/on] -->
      <p class="form-message">すでにお送りした確認コードが有効です。届いたメールのコードを入力してください。</p>
      <!-- END_IF -->

      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <label for="input-text-code" class="acms-form-block acms-clear">確認コード</label>
          </div>
          <input
            type="text"
            name="code"
            value="{code}"
            id="input-text-code"
            class="acms-form-large acms-form-block acms-form-width-full"
            data-validator="code"
            placeholder=""
            autocomplete="one-time-code"
            maxlength="6"
          />
          <input type="hidden" name="login[]" value="code" />
          <input type="hidden" name="tfaMethod" value="{tfaMethod}" />
          <input type="hidden" name="login[]" value="tfaMethod" />
          <input type="hidden" name="takeover" value="{signin:takeover}" />

          <div role="alert" class="validator-result-{code:validator#auth} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>確認コードが違います</span>
          </div>
          <div role="alert" class="validator-result-{code:validator#lock} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>試行回数の上限を超えたため、しばらく認証できません。時間をおいてもう一度お試しください。</span>
          </div>
          <div role="alert" class="validator-result-{code:validator#send} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>確認コードのメールを送信できませんでした。</span>
          </div>
        </li>
      </ul>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_Auth" class="button is-lg is-width-lg form-button">サインイン</button>
      </div>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_Resend" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>確認コードを再送する</button>
      </div>
      <!-- BEGIN tfaAlternativeTotp -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeTotpSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeTotpLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeTotp -->
      <!-- BEGIN tfaAlternativeEmail -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeEmailSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeEmailLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeEmail -->
      <!-- BEGIN tfaAlternativePasskey -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativePasskeySwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativePasskeyLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativePasskey -->
      <div class="form-button-group">
        <a href="%{BLOG_URL}%{SIGNIN_SEGMENT}/" class="button is-bordered is-lg is-width-lg form-button">サインイン画面に戻る</a>
      </div>
    </div>
    <!-- END tfaEmail -->
  </form>
</div>
<!-- END_MODULE Member_Signin -->
@endsection

themes/(テーマ)/_member/parts/signin/passkey.html

<!-- BEGIN passkey -->
<div class="js-acms-passkey-login" data-passkey-context="member" hidden>
  <div role="alert" aria-live="polite" class="js-acms-passkey-login-message"></div>

  <div class="form-button-group">
    <button type="button" class="button is-bordered is-lg is-width-lg form-button js-acms-passkey-login-button">
      パスキーでサインイン
    </button>
  </div>
  <p class="form-message acms-text-center"><small>指紋・顔・PIN などで認証します</small></p>
</div>
<!-- END passkey -->

ブロックと変数

ブロック・変数

表示する条件・内容

signin

ID・パスワードの入力画面

passkey

signin の中に置きます。「パスキーでのサインイン」が有効で、https でアクセスしているときだけ表示します。2 段目の画面では表示しません

verifyCode

メール認証のサインインで、確認コードを入力する画面

tfa

二段階認証で、2 段目が認証アプリのとき

tfaPasskey

二段階認証で、2 段目がパスキーのとき。{tfaPasskeyChallengeId} と {tfaPasskeyOptions} はサーバーが発行した値で、そのまま属性に出力します

tfaEmail

二段階認証で、2 段目がメールのとき(テーマに二段階認証(メール認証)の画面を組み込む)

tfaAlternativeHeading

切り替え先の手段が 1 つ以上あるとき(「別の方法で認証する」の見出し)

tfaAlternativeTotp / tfaAlternativeEmail / tfaAlternativePasskey

切り替え先の手段ごとのボタン。{tfaAlternative〇〇SwitchTo}(手段の名前)と {tfaAlternative〇〇Label}(「認証アプリ」「メール」「パスキー」)

{tfaMethod}

今の 2 段目の手段(totp / email / passkey)。hidden で送り返します

{signin:takeover}

2 段目の画面で、1 段目の結果を引き継ぐ値。hidden で送り返します

  • パスキーのボタンは、サインインのフォーム(<form>)の中に置きます。フォームの redirect の値(閲覧制限のあるページからサインインに来たときの戻り先)が、パスキーでのサインインにも引き継がれます。

  • tfaPasskey のボタンを押すと、JavaScript が認証の結果を hidden の code に入れ、data-submit-name の POST モジュール(ACMS_POST_Member_Tfa_Auth)でフォームを送信します。

  • tfa・tfaPasskey・tfaEmail のブロックが無いテンプレートでは、その手段の 2 段目の画面に何も表示されず、ログインを続けられません。

管理ログイン画面

管理ログインの画面は、system テーマの _member-admin/login.html です。パスキーのボタンは _member-admin/parts/login/passkey.html、2 段目の切り替えのボタンは _member-admin/parts/login/tfa-alternatives.html を @include で読み込んでいます。テーマで差し替える場合は、system テーマのファイルを写して見た目だけを変えてください。会員のサインイン画面との違いは次のとおりです。

会員のサインイン

管理ログイン

テンプレートのモジュール

Member_Signin

Member_Admin_Login

パスキーのボタンの data-passkey-context

member

admin

パスキーのボタンを出す設定

「パスキーでのサインイン」

「パスキーでの管理ログイン」

2 段目の認証

ACMS_POST_Member_Tfa_Auth

ACMS_POST_Member_Admin_Tfa_Auth

確認コードの再送

ACMS_POST_Member_Tfa_Resend

ACMS_POST_Member_Admin_Tfa_Resend

手段の切り替え

ACMS_POST_Member_Tfa_SwitchMethod

ACMS_POST_Member_Admin_Tfa_SwitchMethod

themes/system/_member-admin/parts/login/passkey.html

<!-- BEGIN passkey -->
<div class="js-acms-passkey-login" data-passkey-context="admin" hidden>
  <p class="acms-admin-login-border-text-outer">
    <span class="acms-admin-login-border-text"><!--T-->もしくは<!--/T--></span>
  </p>

  <div role="alert" aria-live="polite" class="js-acms-passkey-login-message"></div>

  <p class="acms-admin-login-action">
    <button
      type="button"
      class="acms-admin-btn-admin acms-admin-btn-block acms-admin-btn-large js-acms-passkey-login-button"
    >
      <!--T-->パスキーでログイン<!--/T-->
    </button>
  </p>
  <p class="acms-admin-text-center acms-admin-m-0">
    <small class="acms-admin-text-helper">
      <!--T-->指紋・顔・PIN などで認証します<!--/T-->
    </small>
  </p>
</div>
<!-- END passkey -->

よくある質問・つまずき

症状

原因と確かめ方

ボタンが表示されない

passkey ブロックが signin ブロックの中にあるか、hidden 以外の方法で隠していないか、acms.js を読み込んでいるかを確かめます。サイトの設定と https も確かめます(パスキーでログインする)

ボタンを押しても何も起きない

ブラウザの開発者ツールのコンソールに、エラーが出ていないかを確かめます。サインイン画面以外のページにボタンを置いた場合は動きません(今のページの URL へ送信するため)

2 段目の画面が真っ白になる

tfaPasskey / tfaEmail のブロックがテンプレートにありません

公式テーマ site を使っている

site テーマにはサインイン画面のテンプレートが無く、system テーマのもの(パスキー対応済み)を使います

二段階認証でメール認証を使う


この機能は Ver. 3.3.0 で追加予定の、リリース前の機能です

このページは、アルファ版(Ver. 3.3.0-alpha.1)時点の内容です。正式版までに仕様や設定項目が変わる可能性があります。本番サイトでは使わず、検証環境でお試しください。

これまでの二段階認証は、認証アプリ(Google Authenticator などの TOTP)だけでした。Ver. 3.3 では、パスワードでログインした後に、登録しているメールアドレスへ確認コードを送る「メール」を、2 段目の手段として選べます。管理画面のログインと、会員のサインインの両方で使えます。

メール認証によるサインインとは別の機能です

メール認証による会員サインイン は、パスワードの代わりにメールでサインインする機能(1 段目)です。このページで説明するのは、パスワードでログインした後の 2 段目にメールを使う機能です。

テーマのテンプレートに組み込む方法は テーマに二段階認証(メール認証)の画面を組み込む を参照してください。

認証アプリ・パスキーとの関係

2 段目の手段は 3 つあり、利用者ごとに「有効」にする手段と、「メイン」(主に使う)手段を選びます。

手段

有効にする方法

備考

認証アプリ

認証アプリにシークレットキーを設定し、認証する(従来どおり)

リカバリーコードは、認証アプリを設定したときに発行します

メール

二段階認証の設定で「メール」を有効にする

確認コードは、利用者のメールアドレスに送ります。メールアドレスの無い利用者は選べません

パスキー

パスキーを登録する(登録すると有効になります)

パスキーのサイトの設定が必要です(パスキーを二段階認証と本人確認に使う)

  • ログインのときは、メインの手段を求めます。メインの手段が使えないとき(認証アプリの秘密鍵を復号できない、メールアドレスが無い、など)は、使えるほかの手段に自動で切り替わります。

  • 認証の画面では、有効にしているほかの手段に「〇〇で認証する」で切り替えられます。

  • 既存の利用者は、メールが無効・メインが認証アプリのままです。アップデートしただけでは、ログインの動きは変わりません。

  • 有効にした手段が 1 つも無い利用者には、2 段目を求めません。

サイトの設定

管理画面の「コンフィグ」で、サイトで使っているコンフィグセットの「ログイン設定」(URL は /bid/{ブログID}/admin/config_login/?setid={コンフィグセットのID})の「セキュリティ」で、「2段階認証」の「設定できるようにする」にチェックを付けます(既定で付いています)。続けて、同じコンフィグセットの「サービス設定」の「メール設定」で、「2段階認証(メール認証)」の From(差出人)を、サイトのドメインのアドレスに変えます(既定は info@example.com)。件名・本文のテンプレートは、変えない場合は既定のままにします。メールの送信の設定(SMTP サーバーなど)で、ほかのメールが届くことも確かめておきます。

「メール設定」の「2段階認証(メール認証)」

メールを使うためだけの、サイト全体の設定はありません。メールを使うかどうかは、利用者ごとに選びます。

利用者の設定

管理ユーザー

自分のユーザー編集画面の「2段階認証」の画面(/bid/{ブログID}/uid/{ユーザーID}/admin/user_tfa/)で、表の「メール」の行の「有効」にチェックを付けて保存します。メールを主に使うなら、同じ行の「メイン」も選びます。

「2段階認証」の画面でメールを有効にする
  • 「認証アプリ」の有効・無効は、これまでどおり「認証」「設定解除」のボタンで切り替えます(「有効・無効は下の「認証」「設定解除」で切り替えます」)。チェックボックスは状態の表示だけです。

  • 無効にした手段は、メインに指定できません(保存しても、メインは変わりません)。

会員

サインインして、マイページの「2段階認証設定」のページ(/mypage/update-tfa/。member テーマ)の「認証手段」の「メール」の行で、「メール」にチェックを付け、主に使うなら「主に使う」を選んで保存します。

ログインの流れ

  1. メールアドレス(またはユーザー ID)とパスワードでログインします。

  2. メインの手段がメールの利用者には、確認コードのメールを送り、確認コードの入力画面を表示します(「登録されているメールアドレスに確認コードをお送りしました。」)。

  3. メールに書かれた確認コードを入力し、「サインイン」(管理ログインは「認証する」)を押すと、ログインできます。

  • 確認コードは 6 文字の英数字(0〜9 と A〜F)です。大文字・小文字、空白は区別しません。

  • 有効な確認コードは、常に 1 つだけです。再送すると、前のコードは使えなくなります。

  • ログインし直したり、手段を切り替えたりしただけでは、有効なコードがあれば新しいメールを送りません。

  • 「確認コードを再送する」を、再送できる間隔(既定 60 秒)より前に押した場合は、新しいメールを送らず、「すでにお送りした確認コードが有効です。届いたメールのコードを入力してください。」と表示します。

  • メールにはログイン用の URL を書きません。コードを入力しないとログインできません。

  • 認証に成功すると、確認コードは使えなくなります。

確認コードの制限

次の値は、システムの設定ファイル(private/config.system.yaml)で変えられます(管理画面には出ません)。

設定キー

既定値

説明

tfa_email_code_lifetime

10

確認コードの有効時間(分)。1 より小さい値は 1 として扱います

tfa_email_resend_interval

60

確認コードを再送できるようになるまでの間隔(秒)。0 で間隔を制限しません

tfa_email_resend_number

5

この回数、確認コードの送信を要求するとアカウントをロックします(1 未満は 1)

tfa_email_trial_number

5

この回数、確認コードを間違えるとアカウントをロックします(1 未満は 1)

tfa_email_code_lifetime: 15
tfa_email_resend_interval: 60
tfa_email_resend_number: 5
tfa_email_trial_number: 5

回数を数える期間とロックする時間は、「ログイン設定」の「アカウントロック」(login_trial_time)と「アカウントロック時間」(login_lock_time)を使います。

  • 失敗は接続元ではなくアカウントごとに数えます。接続元を変えても、回数は戻りません。

  • これとは別に、二段階認証の 2 段目の失敗(すべての手段の合計)も、「アカウントロック」の回数(login_trial_number)でアカウントごとに数えます。

  • ロックしているあいだは、正しいコードでも通しません。確認コードも送りません。

メールの設定とテンプレート

管理画面の「コンフィグ」>「メール設定」の「2段階認証(メール認証)」で、差出人と、件名・本文のテンプレートを指定します。

項目(画面の名前)

設定キー

既定値

From

mail_tfa_email_from

info@example.com

件名テンプレート

mail_tfa_email_tpl_subject

mail/tfa-email/subject.txt

本文テンプレート(TEXT)

mail_tfa_email_tpl_body

mail/tfa-email/body.txt

本文テンプレート(HTML)

mail_tfa_email_tpl_body_html

mail/tfa-email/body.html

テンプレートは、テーマのディレクトリから探し、無ければ system テーマのものを使います。文面を変えるときは、themes/(テーマ)/mail/tfa-email/ に同じ名前のファイルを置きます。本文(HTML)のテンプレートを空にすると、テキストだけのメールになります。From・件名・本文(TEXT)のどれかが空だと、メールを送りません。

使える変数

変数

内容

{verifyCode}

確認コード(例 3FA09C)

{codeLifetime}

有効時間(分)。tfa_email_code_lifetime の値

%{BLOG_NAME} / %{ROOT_BLOG_NAME} など

グローバル変数。既定の件名で使っています

件名(mail/tfa-email/subject.txt)

2段階認証の確認コード [ <!-- BEGIN_IF [%{BLOG_NAME}/neq/%{ROOT_BLOG_NAME}] -->%{BLOG_NAME} | <!-- END_IF -->%{ROOT_BLOG_NAME} ]

本文・テキスト(mail/tfa-email/body.txt)

2段階認証の確認コードをお知らせします。

ログイン画面に以下のコードを入力してください。

{verifyCode}

このコードは {codeLifetime} 分間有効です。
有効期限が切れた場合は、ログイン画面から確認コードを再送信してください。

※このメールに心当たりがない場合、第三者があなたのパスワードを知っている可能性があります。
 コードは入力せず、パスワードの変更をおすすめします。

※本メールはシステムからの自動配信メールです。

本文・HTML(mail/tfa-email/body.html)

@extends("/_layouts/mail-system.html")

@section("body")
      <div class="content-body">
        <h1 class="title">2段階認証の確認コード</h1>

        <p>ログイン画面に以下のコードを入力してください。</p>

        <div class="code-wrap">
          <div class="code">{verifyCode}</div>
        </div>

        <p class="supplement">このコードは {codeLifetime} 分間有効です。<br>
        有効期限が切れた場合は、ログイン画面から確認コードを再送信してください。</p>

        <p class="supplement">※このメールに心当たりがない場合、第三者があなたのパスワードを知っている可能性があります。コードは入力せず、パスワードの変更をおすすめします。</p>

        <p class="supplement">※本メールはシステムからの自動配信メールです。</p>
    </div>
@endsection

HTML の本文は、system テーマのメール用のレイアウト(/_layouts/mail-system.html)を継承しています。

Bcc の設定はありません

ほかのメールには Bcc の設定がありますが、このメールにはありません。確認コードを第三者が受け取れると、パスワードを知っている人が二段階認証を通れてしまうためです。

よくある質問・つまずき

症状

原因と確かめ方

確認コードのメールが届かない

(1) 迷惑メールのフォルダを確かめます。(2) 「メール設定」の「2段階認証(メール認証)」の From・テンプレートが空でないか。(3) メールの送信の設定(SMTP サーバーなど)。(4) 利用者のメールアドレス。送れなかったときは「確認コードのメールを送信できませんでした。」と表示し、「監査ログ」に「2段階認証の確認コードメールの送信に失敗しました」を残します

「すでにお送りした確認コードが有効です。」と出る

有効なコードがあるため、新しいメールを送っていません。届いたメールのコードを入力するか、再送の間隔(既定 60 秒)がたってから「確認コードを再送する」を押します

「試行回数の上限を超えたため、しばらく認証できません。」と出る

確認コードの間違い・再送の要求が上限を超えました。「アカウントロック時間」がたってから試します

確認コードが通らない

メールのコードの有効時間(既定 10 分)が過ぎた、再送して前のコードが使えなくなった、などが考えられます。「確認コードを再送する」で新しいコードを受け取ります

スマートフォンで英字を入力できない

テーマの入力欄に inputmode="numeric" が付いています。確認コードには英字が入るため、外します

二段階認証の設定に「メール」が出ない

利用者にメールアドレスがありません。または、テーマの _member/update-tfa.html に preference ブロックがありません(公式テーマ site の、このアルファ版の時点の update-tfa.html には preference ブロックがありません。テーマに二段階認証(メール認証)の画面を組み込む の例を使ってください)

二段階認証の設定のページが 404 になる

「ログイン設定」の「2段階認証」が無効です

会員の設定を保存すると「不正な操作です」と出る

「ログイン設定」の「一般サインイン機能」が無効です

メールアドレスを消したら、ログインの方法が変わった

メールアドレスの無い利用者はメールを使えないため、有効なほかの手段に切り替わります。ほかに有効な手段が無ければ、2 段目を求めません

パスキーを二段階認証と本人確認に使う


この機能は Ver. 3.3.0 で追加予定の、リリース前の機能です

このページは、アルファ版(Ver. 3.3.0-alpha.1)時点の内容です。正式版までに仕様や設定項目が変わる可能性があります。本番サイトでは使わず、検証環境でお試しください。

パスキーは、パスワードの代わりにログインするほか、二段階認証の 2 段目と、重要な操作の前の本人確認にも使います。このページでは、その 2 つの使い方と、本人確認の設定を説明します。サイトの設定とパスキーの登録は パスキーでログインする を参照してください。

二段階認証の 2 段目に使う

二段階認証の手段は、認証アプリ・メール・パスキーの 3 つです。メールについては 二段階認証でメール認証を使う を参照してください。パスキーを 2 段目に使うには、次をすべて満たす必要があります。

  • 「ログイン設定」の「2段階認証」が「設定できるようにする」(two_factor_auth)になっている。

  • 「ログイン設定」の「パスキーでの管理ログイン」「パスキーでのサインイン」のどちらかが有効になっている。

  • 利用者がパスキーを登録している。

  • 利用者の二段階認証の設定で、パスキーが「有効」になっている(パスキーを登録すると、初めから有効です)。

パスキーを登録すると、パスワードでのログインの後にパスキーを求められるようになります

二段階認証を使えるサイトでは、パスキーを登録した利用者がパスワードでログインすると、2 段目にパスキー(主に使う手段がほかにあれば、そちら)を求めます。2 段目に使わない場合は、下の手順でオフにします。オフにしても、登録済みのパスキーは残り、パスワードの代わりのログインには使えます。

2 段目に使うかどうかを切り替える

管理ユーザーは、自分のユーザー編集画面の「2段階認証」の画面(admin/user_tfa/)で、表の「パスキー」の行の「有効」を付ける(使う)か外して(使わない)保存します。主に使う手段にするときは「メイン」を選びます。会員は、マイページの「2段階認証設定」のページ(/mypage/update-tfa/。member テーマ)の「認証手段」の「パスキー」の行で、同じように切り替えます(主に使うときは「主に使う」)。「パスキー」の行は、パスキーを登録しているときだけ表示します。テーマに組み込む方法は テーマに二段階認証(メール認証)の画面を組み込む を参照してください。

ログインの流れ

  1. ID(メールアドレス)とパスワードでログインします。

  2. 2 段目の手段がパスキーのときは、「登録済みのパスキーで認証します。」の画面になります。「パスキーで認証する」を押し、指紋・顔・PIN などで確認します。

  3. ログインできます。

  • 2 段目では、そのユーザーが登録したパスキーだけを受け付けます。

  • ほかの手段も有効にしていれば、「別の方法で認証する」の下のボタンで切り替えられます(管理ログインでは「認証アプリを使う」など、member テーマでは「認証アプリで認証する」など)。

  • 主に使う手段が使えないとき(認証アプリの秘密鍵を復号できない、など)は、使えるほかの手段に自動で切り替わります。

重要な操作の前の本人確認

ログインしていても、次の操作の前には本人確認を求めます。アカウントを乗っ取られたときに、認証の手段を書き換えられないようにするためです。

  • パスキーの登録

  • パスキーの削除

  • 管理者による、ほかのユーザーのパスキーのリセット

本人確認の流れは次のとおりです。

  1. 利用者が、上の操作のボタンを押します。

  2. 本人確認が済んでいなければ、本人確認のページへ移動します。

  3. ページで確認の方法(パスキー・パスワード・メール)を選び、確認します。二段階認証を使っている利用者は、続けて 2 段目でも確認します。

  4. 確認が済むと元のページに戻り、「本人確認が完了しました。もう一度操作してください。」と表示されます。

  5. 利用者が、同じ操作をもう一度します(パスキーの登録はブラウザの仕様で、利用者の操作をきっかけにする必要があるためです)。

利用者

本人確認のページ

テンプレート(設定キー)

会員

/mypage/verify/

_member/verify.html(tpl_verify)

管理ユーザー

/admin-verify/

_member-admin/verify.html(tpl_admin-verify)

  • 一度確認すると、sudo_mode_lifetime(既定 10 分)の間は確認を省きます。この間に操作しても、時間は延びません。

  • 二段階認証やパスキーでログインした直後も、この間は確認を省きます。

  • ユーザーを切り替えているあいだは、本人確認もパスキーの登録・削除もできません(「ユーザーを切り替えている間は、本人確認ができません。元のユーザーに戻してから操作してください。」)。

本人確認の方法の決まり方

ログインと同じ強さで確かめます。1 段目の選択肢は、サイトのログインの方式と、利用者の状態で決まります。

パスワードでログインするサイト

メール認証でログインするサイト

1 段目の選択肢

パスキー(その画面でパスキーを使えて、登録している利用者)、パスワード

パスキー(同左)、メールで送る確認コード(メールアドレスがある利用者)

2 段目(二段階認証を使っている利用者)

1 段目がパスキーなら無し。パスワードなら、二段階認証の手段(認証アプリ・メール・パスキー)

1 段目がパスキーなら無し。確認コードなら、メール以外の二段階認証の手段(認証アプリ・パスキー)

  • 「メール認証でログインするサイト」は、「ログイン設定」の「メール認証での管理ログイン」(管理ユーザー)または「メール認証でのサインイン」(会員)が有効なサイトです。

  • パスワードでログインするサイトでは、確認コードの選択肢を出しません。SNS ログインだけで登録しパスワードを知らない利用者は、パスワードを再発行するか、パスキーで確認します。

  • 使える方法が無い場合は、「本人確認に使える方法がありません。管理者にお問い合わせください。」と表示します。

設定キーの一覧

次の設定は管理画面に出ません。変えるときは、システムの設定ファイル(private/config.system.yaml)に書きます。

設定キー

既定値

説明

sudo_mode_lifetime

10

本人確認の後、確認を省く時間(分)。0 にすると毎回確認します

passkey_reauth_trial_time

5

本人確認(パスワード・確認コード・認証アプリ)の失敗を数える期間(分)

passkey_reauth_trial_number

5

上の期間に、パスワードの確認にこの回数失敗するとロックします。空にすると回数を制限しません(認証アプリのコードは、空のときも 5 回で制限します)

passkey_reauth_lock_time

5

ロックする時間(分)

sudo_mode_lifetime: 15
passkey_reauth_trial_time: 5
passkey_reauth_trial_number: 5
passkey_reauth_lock_time: 10

メールで送る確認コードでの本人確認は、次の値で固定です(変えられません)。数える期間とロックする時間は、上の passkey_reauth_trial_time / passkey_reauth_lock_time を使います。

項目

値

確認コードの有効時間

10 分

再送できるようになるまでの間隔

60 秒

確認コードを間違えてよい回数

5 回(超えるとロック)

送信できる回数

5 回(超えるとロック)

ロックしているときは「本人確認に続けて失敗したため、一時的に操作できません。時間をおいてもう一度お試しください。」と表示します。

本人確認のメール

メール認証でログインするサイトで、確認コードで本人確認するときに送るメールです。管理画面の「コンフィグ」>「メール設定」の「本人確認(パスキーの登録など)」で、差出人とテンプレートを指定します。確認コードを含むため、Bcc の設定はありません。

項目(画面の名前)

設定キー

既定値

From

mail_reauth_email_from

info@example.com

件名テンプレート

mail_reauth_email_tpl_subject

mail/reauth-email/subject.txt

本文テンプレート(TEXT)

mail_reauth_email_tpl_body

mail/reauth-email/body.txt

本文テンプレート(HTML)

mail_reauth_email_tpl_body_html

mail/reauth-email/body.html

テンプレートで使える変数は、二段階認証のメールと同じ {verifyCode}(確認コード)と {codeLifetime}(有効時間の分)です。テーマに mail/reauth-email/body.txt などを置くと、system テーマのものの代わりに使います。system テーマの本文(TEXT)は次のとおりです。

本人確認の確認コードをお知らせします。

パスキーの登録など、アカウントの重要な操作を続けるため、
画面に以下のコードを入力してください。

{verifyCode}

このコードは {codeLifetime} 分間有効です。
有効期限が切れた場合は、画面から確認コードを再送信してください。

※このメールに心当たりがない場合、第三者があなたのアカウントにログインしている可能性があります。
 コードは入力せず、パスワードの変更とログイン中の端末の確認をおすすめします。

※本メールはシステムからの自動配信メールです。

よくある質問・つまずき

症状

原因と確かめ方

パスキーを登録しようとすると、毎回本人確認のページへ移る

sudo_mode_lifetime が 0 になっていないかを確かめます。本人確認から戻った後は、もう一度ボタンを押す必要があります

本人確認のページに何も表示されない

自作のテーマの _member/verify.html にブロックが足りません(テーマにパスキーの設定ページと本人確認ページを作る)

「この方法では本人確認できません。別の方法を選んでください。」と出る

その利用者・サイトでは使えない方法を選びました(パスワードのサイトで確認コード、など)。表示されている選択肢から選び直します

確認コードのメールが届かない

「メール設定」の「本人確認(パスキーの登録など)」の From とテンプレート、サーバーのメール送信の設定を確かめます。送れなかったときは「確認コードを送信できませんでした。」と表示します

2 段目にパスキーを求められて、ログインできない

端末をなくした場合は、「別の方法で認証する」でほかの手段に切り替えるか、管理者にパスキーのリセットを頼みます(パスキーでログインする の「端末を変えたとき・なくしたとき」)

テーマにパスキーの設定ページと本人確認ページを作る


この機能は Ver. 3.3.0 で追加予定の、リリース前の機能です

このページは、アルファ版(Ver. 3.3.0-alpha.1)時点の内容です。正式版までに仕様や設定項目が変わる可能性があります。本番サイトでは使わず、検証環境でお試しください。

会員がパスキーを登録・削除するための「パスキー設定」のページと、その前に求める「本人確認」のページのテンプレートです。どちらも member テーマのテンプレートから、説明のためのコメントだけを除いたものです。サインイン画面は テーマにパスキーのログインを組み込む を参照してください。

プロフィール変更のページからリンクする

member テーマでは、_member/update-profile.html の「パスワード」の下に、二段階認証とパスキーの欄を置いています。パスキーの欄は、二段階認証を使わないサイトでもパスキーだけを使うことがあるため、Member_Tfa_Check モジュールの外に置きます。

<!-- BEGIN_MODULE Member_Tfa_Check -->
<li class="form-group">
  <div class="form-label">2段階認証</div>
  <div class="form-control">
    <!-- BEGIN_IF [{step}/eq/unregistered] -->
    <p class="form-private"><span class="acms-icon acms-icon-lock"></span>設定していません</p>
    <a href="%{BLOG_URL}%{TFA_UPDATE_SEGMENT}" class="button is-bordered is-rounded is-sm">設定する</a>
    <!-- END_IF -->
    <!-- BEGIN_IF [{step}/eq/registered] -->
    <p class="form-private"><span class="acms-icon acms-icon-lock"></span>設定済み</p>
    <a href="%{BLOG_URL}%{TFA_UPDATE_SEGMENT}" class="button is-bordered is-rounded is-sm">編集する</a>
    <!-- END_IF -->
  </div>
</li>
<!-- END_MODULE Member_Tfa_Check -->
<li class="form-group">
  <div class="form-label">パスキー</div>
  <div class="form-control">
    <a href="%{BLOG_URL}%{PASSKEY_UPDATE_SEGMENT}" class="button is-bordered is-rounded is-sm">設定する</a>
  </div>
</li>

member テーマでは、この部分を Touch_UpdatePassword モジュールの中(パスワードを変更できる利用者にだけ出す範囲)に置いています。

パスキー設定のページの完全な例

テンプレートは themes/(テーマ)/_member/update-passkey.html に置きます。Member_Update_Passkey モジュールを使います。

@extends("/_layouts/member.html")

@section("page-title")

@include("/include/global/page-title.html", {"title": "パスキー設定", "add_class":"acms-text-center"})
@endsection

@section(main)

<!-- BEGIN_MODULE Member_Update_Passkey -->
<div class="container-md">
  <section class="form-section">
    <p class="form-message">パスキーを使うと、パスワードの代わりに指紋・顔・PIN などでログインできます。</p>

    <!-- BEGIN passkeyInsecure -->
    <div role="alert" class="acms-alert acms-alert-warning">パスキーは https でのみ利用できます。</div>
    <!-- END passkeyInsecure -->

    <!-- BEGIN passkeyDisabled -->
    <div role="alert" class="acms-alert acms-alert-warning">パスキーは現在利用できません。サイト管理者にお問い合わせください。</div>
    <!-- END passkeyDisabled -->

    <!-- BEGIN passkey -->
    <div class="acms-form js-acms-passkey" data-passkey-context="member">
      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <!-- BEGIN singleCredentialNotice -->
          <div role="alert" class="acms-alert acms-alert-warning">
            パスキーが1つだけ登録されています。端末を紛失したときに備えて、別の端末にも登録することをおすすめします。
          </div>
          <!-- END singleCredentialNotice -->

          <div role="alert" aria-live="polite" class="js-acms-passkey-message"></div>

          <!-- BEGIN verified -->
          <div class="acms-alert acms-alert-info">本人確認が完了しました。もう一度操作してください。</div>
          <!-- END verified -->

          <div class="form-label">パスキー</div>
          <div class="form-control">
            <!-- BEGIN passkeyRegistered -->
            <p class="form-private"><span class="acms-icon acms-icon-lock"></span>設定済み</p>
            <!-- END passkeyRegistered -->
            <!-- BEGIN passkeyUnregistered -->
            <p class="form-private"><span class="acms-icon acms-icon-lock"></span>設定していません</p>
            <!-- END passkeyUnregistered -->

            <!-- BEGIN passkeyRegister -->
            <div class="js-acms-passkey-register" hidden>
              <button type="button" class="button is-lg is-width-lg form-button js-acms-passkey-add">パスキーを登録</button>
            </div>
            <!-- END passkeyRegister -->
          </div>
        </li>

        <li class="form-group">
          <div class="form-label">登録済みのパスキー</div>
          <!-- BEGIN credential:loop -->
          <div class="form-control js-acms-passkey-item">

            <button
              type="button"
              class="button is-bordered is-rounded is-sm js-acms-passkey-rename"
              data-credential-id="{credentialId}"
              title="クリックして名前を変更"
            >{label}</button>
            <p class="form-helper-text">
              登録: {created}
              <!-- BEGIN_IF [{lastUsed}/nem] -->
              / 最終利用: {lastUsed}
              <!-- END_IF -->
            </p>
            <button type="button" class="button is-danger is-sm js-acms-passkey-delete" data-credential-id="{credentialId}">削除</button>
          </div>
          <!-- END credential:loop -->

          <!-- BEGIN noCredential -->
          <p class="form-helper-text">登録済みのパスキーはありません。</p>
          <!-- END noCredential -->
        </li>
      </ul>
    </div>
    <!-- END passkey -->

    <div class="form-button-group">
      <a href="%{BLOG_URL}%{PROFILE_UPDATE_SEGMENT}/" class="button is-bordered is-lg is-width-lg form-button">プロフィール変更に戻る</a>
    </div>
  </section>
</div>
<!-- END_MODULE Member_Update_Passkey -->
@endsection

ブロック・変数

表示する条件・内容

passkeyInsecure

サイトの設定は有効だが、https でアクセスしていないとき

passkeyDisabled

サイトの設定でパスキーを無効にしているとき

passkey

登録できるとき、または登録済みのパスキーがあるとき

passkeyRegister

登録できるとき(サイトの設定が有効で、https でアクセスしている)。中のボタンは JavaScript がブラウザの対応を確かめてから表示します

verified

本人確認のページから戻ってきたとき(本人確認が有効なあいだ)

singleCredentialNotice

登録できて、パスキーが 1 つだけのとき

passkeyRegistered / passkeyUnregistered

パスキーを登録しているか

credential:loop

登録済みのパスキー。{credentialId}・{label}(名前)・{created}(登録日時)・{lastUsed}(最後に使った日時。未使用なら空)

noCredential

登録済みのパスキーが無いとき

  • 名前のボタン(.js-acms-passkey-rename)を押すと、名前を入力する欄が出て、その場で変えられます。

  • 削除のボタン(.js-acms-passkey-delete)を押すと、「このパスキーを削除しますか?」と確認します。

  • 会員と管理ユーザーのどちらとして扱うかは、利用者の権限で決まります。管理画面にログインできる利用者がこのページを開いた場合は、「パスキーでの管理ログイン」の設定に従います。

本人確認のページの完全な例

テンプレートは themes/(テーマ)/_member/verify.html に置きます。Member_Verify モジュールを使います。手段ごとにブロックと POST モジュールが分かれています。

@extends("/_layouts/member.html")

@section("page-title")

@include("/include/global/page-title.html", {"title": "本人確認", "add_class":"acms-text-center"})
@endsection

@section(main)

<!-- BEGIN_MODULE Member_Verify -->
<div class="container-md">
  <section class="form-section">
    <!-- BEGIN verified -->
    <p class="form-message">本人確認は完了しています。元のページに戻って操作を続けてください。</p>
    <!-- BEGIN_IF [{redirectUrl}/nem] -->
    <div class="form-button-group">
      <a href="{redirectUrl}" class="button is-lg is-width-lg form-button">元のページに戻る</a>
    </div>
    <!-- END_IF -->
    <!-- END verified -->

    <!-- BEGIN selectMethod -->
    <p class="form-message">続けるには、本人確認の方法を選んでください。</p>
    <!-- END selectMethod -->
    <!-- BEGIN secondFactor -->
    <p class="form-message">2段階認証を設定しているため、もう1つの方法でも確認します。</p>
    <!-- END secondFactor -->

    <form action="" method="post" enctype="multipart/form-data" class="acms-form">
      <div class="form-group-list is-narrow">
        <div class="form-group">
          @include("/_member/parts/error.html")
          <!-- BEGIN_IF [{method:validator#available}/eq/0] -->
          <div role="alert" class="acms-alert acms-alert-danger">この方法では本人確認できません。別の方法を選んでください。</div>
          <!-- END_IF -->

          <!-- BEGIN_IF [{code:validator#secretKey}/eq/0] -->
          <div role="alert" class="acms-alert acms-alert-danger">2段階認証の秘密鍵を復号できなかったため、認証アプリでは本人確認できません。サインアウトしてから、リカバリーコードで2段階認証を解除してください。リカバリーコードがない場合は、管理者にお問い合わせください。</div>
          <!-- END_IF -->
          <!-- BEGIN_IF [{code:validator#resendTooSoon}/eq/0] -->
          <div role="alert" class="acms-alert acms-alert-danger">確認コードは送信済みです。しばらくしてから再送信してください。</div>
          <!-- END_IF -->
          <!-- BEGIN_IF [{code:validator#sendFailed}/eq/0] -->
          <div role="alert" class="acms-alert acms-alert-danger">確認コードを送信できませんでした。</div>
          <!-- END_IF -->
          <!-- BEGIN_IF [{verify:validator#lock}/eq/0] -->
          <div role="alert" class="acms-alert acms-alert-danger">本人確認に続けて失敗したため、一時的に操作できません。時間をおいてもう一度お試しください。</div>
          <!-- END_IF -->
          <!-- BEGIN codeSent -->
          <div class="acms-alert acms-alert-info">登録しているメールアドレスに確認コードを送信しました。</div>
          <!-- END codeSent -->
          <!-- BEGIN noMethod -->
          <p class="form-helper-text">本人確認に使える方法がありません。管理者にお問い合わせください。</p>
          <!-- END noMethod -->
          <!-- BEGIN switched -->
          <p class="form-helper-text">ユーザーを切り替えている間は、本人確認ができません。元のユーザーに戻してから操作してください。</p>
          <!-- END switched -->
        </div>
      </div>

      <!-- BEGIN method:loop -->
      <div class="form-button-group">
        <a href="{url}" class="button is-bordered is-lg is-width-lg form-button">
          <!-- BEGIN passkey -->パスキーを使う<!-- END passkey -->
          <!-- BEGIN password -->パスワードを使う<!-- END password -->
          <!-- BEGIN email -->メールを使う<!-- END email -->
        </a>
      </div>
      <!-- END method:loop -->

      <!-- BEGIN verifyPassword -->
      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <label class="acms-form-block acms-clear" for="input-password-verify">パスワード</label>
          </div>
          <div class="form-control">
            <input type="password" name="password" value="" id="input-password-verify" class="acms-form-large acms-form-block acms-form-width-full" autocomplete="current-password" required>
            <input type="hidden" name="verify[]" value="password">
            <p class="form-helper-text">続けるには、ログインパスワードを入力してください。</p>
            <div role="alert" class="validator-result-{password:validator#auth} form-error-text">
              <i class="acms-icon acms-icon-news"></i>
              <span>パスワードが正しくありません。</span>
            </div>
          </div>
        </li>
      </ul>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Verify_Password" class="button is-lg is-width-lg form-button">確認する</button>
      </div>
      <!-- END verifyPassword -->

      <!-- BEGIN verifyTotp -->
      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <label class="acms-form-block acms-clear" for="input-text-verify-totp">認証アプリのコード</label>
          </div>
          <div class="form-control">
            <input type="text" name="code" value="" id="input-text-verify-totp" class="acms-form-large acms-form-block acms-form-width-full" inputmode="numeric" autocomplete="one-time-code" required>
            <input type="hidden" name="verify[]" value="code">
            <p class="form-helper-text">続けるには、認証アプリに表示されているコードを入力してください。</p>
            <div role="alert" class="validator-result-{code:validator#auth} form-error-text">
              <i class="acms-icon acms-icon-news"></i>
              <span>コードが正しくありません。</span>
            </div>
          </div>
        </li>
      </ul>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Verify_Totp" class="button is-lg is-width-lg form-button">確認する</button>
      </div>
      <!-- END verifyTotp -->

      <!-- BEGIN verifyEmailSend -->
      <p class="form-message">続けるには、登録しているメールアドレスに確認コードを送り、本人確認をします。</p>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Verify_EmailSend" class="button is-lg is-width-lg form-button" formnovalidate>確認コードを送信</button>
      </div>
      <!-- END verifyEmailSend -->

      <!-- BEGIN verifyEmailCode -->
      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <label class="acms-form-block acms-clear" for="input-text-verify-code">確認コード</label>
          </div>
          <div class="form-control">

            <input type="text" name="code" value="" id="input-text-verify-code" class="acms-form-large acms-form-block acms-form-width-full" autocomplete="one-time-code" autocapitalize="characters" spellcheck="false" required>
            <input type="hidden" name="verify[]" value="code">
            <p class="form-helper-text">メールに記載された確認コードを入力してください。</p>
            <div role="alert" class="validator-result-{code:validator#auth} form-error-text">
              <i class="acms-icon acms-icon-news"></i>
              <span>確認コードが正しくありません。</span>
            </div>
          </div>
        </li>
      </ul>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Verify_Email" class="button is-lg is-width-lg form-button">確認する</button>
        <button type="submit" name="ACMS_POST_Member_Verify_EmailSend" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>確認コードを再送する</button>
      </div>
      <!-- END verifyEmailCode -->

      <!-- BEGIN verifyPasskey -->
      <p class="form-message">続けるには、登録済みのパスキーで本人確認をします。指紋・顔・PIN などで確認してください。</p>
      <div class="js-acms-passkey-tfa" data-passkey-context="member" data-challenge-id="{challengeId}" data-options="{options}">
        <div role="alert" aria-live="polite" class="js-acms-passkey-tfa-message"></div>
        <div role="alert" class="validator-result-{passkey:validator#auth} form-error-text">
          <i class="acms-icon acms-icon-news"></i>
          <span>パスキーで本人確認できませんでした。</span>
        </div>
        <input type="hidden" name="code" value="" class="js-acms-passkey-tfa-code">
        <input type="hidden" name="verify[]" value="code">
        <div class="form-button-group">
          <button type="button" class="button is-lg is-width-lg form-button js-acms-passkey-tfa-button" data-submit-name="ACMS_POST_Member_Verify_Passkey">パスキーで確認する</button>
        </div>
        <p class="form-helper-text js-acms-passkey-tfa-unsupported" hidden>このブラウザではパスキーを利用できません。別の方法を選んでください。</p>
      </div>
      <!-- END verifyPasskey -->
      <!-- BEGIN verifyTfaPasskey -->
      <p class="form-message">登録済みのパスキーで、2段目の確認をします。指紋・顔・PIN などで確認してください。</p>
      <div class="js-acms-passkey-tfa" data-passkey-context="member" data-challenge-id="{challengeId}" data-options="{options}">
        <div role="alert" aria-live="polite" class="js-acms-passkey-tfa-message"></div>
        <div role="alert" class="validator-result-{passkey:validator#auth} form-error-text">
          <i class="acms-icon acms-icon-news"></i>
          <span>パスキーで本人確認できませんでした。</span>
        </div>
        <input type="hidden" name="code" value="" class="js-acms-passkey-tfa-code">
        <input type="hidden" name="verify[]" value="code">
        <div class="form-button-group">
          <button type="button" class="button is-lg is-width-lg form-button js-acms-passkey-tfa-button" data-submit-name="ACMS_POST_Member_Verify_TfaPasskey">パスキーで確認する</button>
        </div>
        <p class="form-helper-text js-acms-passkey-tfa-unsupported" hidden>このブラウザではパスキーを利用できません。別の方法を選んでください。</p>
      </div>
      <!-- END verifyTfaPasskey -->
    </form>

    <!-- BEGIN selectOther -->
    <div class="form-button-group">
      <a href="{url}" class="button is-bordered is-lg is-width-lg form-button">別の方法を選ぶ</a>
    </div>
    <!-- END selectOther -->
      <!-- BEGIN alternative:loop -->
      <div class="form-button-group">
        <a href="{url}" class="button is-bordered is-lg is-width-lg form-button">
          <!-- BEGIN passkey -->パスキーを使う<!-- END passkey -->
          <!-- BEGIN totp -->認証アプリを使う<!-- END totp -->
          <!-- BEGIN email -->メールを使う<!-- END email -->
        </a>
      </div>
      <!-- END alternative:loop -->
    <!-- BEGIN restart -->
    <div class="form-button-group">
      <a href="{url}" class="button is-bordered is-lg is-width-lg form-button">最初からやり直す</a>
    </div>
    <!-- END restart -->
  </section>
</div>
<!-- END_MODULE Member_Verify -->
@endsection

ブロックと POST モジュール

ブロック

表示する条件・内容

ボタンの POST モジュール

verified

本人確認が済んでいるとき。{redirectUrl} は元のページ

—

selectMethod / method:loop

1 段目の確認方法を選ぶとき。method:loop の中の passkey / password / email のブロックで文言を出し分け、{url} へのリンクにします

—

verifyPassword

パスワードで確認する

ACMS_POST_Member_Verify_Password

verifyEmailSend

メールで確認コードを送る

ACMS_POST_Member_Verify_EmailSend

verifyEmailCode

送った確認コードを入力する

ACMS_POST_Member_Verify_Email(再送は ACMS_POST_Member_Verify_EmailSend)

verifyPasskey

パスキーで確認する。{challengeId} と {options} をそのまま属性に出します

ACMS_POST_Member_Verify_Passkey(data-submit-name)

secondFactor

2 段目の確認をするとき(案内の文言)

—

verifyTotp

2 段目に認証アプリで確認する

ACMS_POST_Member_Verify_Totp

verifyTfaPasskey

2 段目にパスキーで確認する

ACMS_POST_Member_Verify_TfaPasskey(data-submit-name)

alternative:loop

2 段目のほかの手段へのリンク(passkey / totp / email のブロック)

—

selectOther / restart

「別の方法を選ぶ」「最初からやり直す」のリンク({url})

—

codeSent

確認コードを送ったとき

—

noMethod

使える方法が無いとき

—

switched

ユーザーを切り替えているとき

—

エラーの表示

変数

意味

{method:validator#available}

選んだ方法では本人確認できない

{password:validator#auth}

パスワードが違う

{code:validator#auth}

コード(認証アプリ・確認コード)が違う

{code:validator#secretKey}

認証アプリの秘密鍵を復号できない

{code:validator#resendTooSoon}

確認コードの再送の間隔が短い

{code:validator#sendFailed}

確認コードを送れなかった

{passkey:validator#auth}

パスキーで確認できなかった

{verify:validator#lock}

失敗が続いたためロックしている

動作の流れ

  1. 会員が「パスキー設定」のページで「パスキーを登録」を押します。

  2. 本人確認が済んでいなければ、JavaScript が本人確認のページ(/mypage/verify/)へ移動します。

  3. 会員が確認方法を選び(?method=password などの URL に移ります)、確認します。

  4. 確認が済むと元のページへ戻り、verified ブロックの「本人確認が完了しました。もう一度操作してください。」を表示します。

  5. 会員がもう一度「パスキーを登録」を押すと、ブラウザの登録の画面が開きます。

よくある質問・つまずき

症状

原因と確かめ方

「パスキーを登録」のボタンが出ない

passkeyRegister ブロックの中の要素に js-acms-passkey-register と hidden が付いているか、外側に js-acms-passkey と data-passkey-context があるかを確かめます

本人確認から戻らない

verified ブロックの「元のページに戻る」のリンク({redirectUrl})を置いているか確かめます

本人確認のページで、パスキーのボタンが動かない

verifyPasskey / verifyTfaPasskey の js-acms-passkey-tfa の data-challenge-id・data-options に、{challengeId}・{options} を出力しているかを確かめます

プロフィール変更のページにパスキーの欄が出ない

リンクを Member_Tfa_Check の中に置くと、二段階認証を使わないサイトでは出ません。外に置きます

テーマに二段階認証(メール認証)の画面を組み込む


この機能は Ver. 3.3.0 で追加予定の、リリース前の機能です

このページは、アルファ版(Ver. 3.3.0-alpha.1)時点の内容です。正式版までに仕様や設定項目が変わる可能性があります。本番サイトでは使わず、検証環境でお試しください。

二段階認証のメール認証を、会員向けのテーマに組み込むテンプレートの書き方です。サインイン画面の 2 段目(tfaEmail ブロック)と、二段階認証の設定のページ(_member/update-tfa.html)を追加します。例は member テーマのテンプレートから、説明のためのコメントだけを除いたものです。機能の説明は 二段階認証でメール認証を使う を参照してください。

組み込むもの

ページ

テンプレート

追加するもの

サインイン(/signin/)

_member/signin.html

tfaEmail ブロック(確認コードの入力)と、各ブロックの切り替えのボタン(tfaAlternative〇〇)

二段階認証の設定(/mypage/update-tfa/)

_member/update-tfa.html

preference ブロック(手段ごとのメイン・有効)と passkeyPreference ブロック

プロフィール変更(/mypage/update-profile/)

_member/update-profile.html

二段階認証の設定へのリンク(従来どおり)

ログイン画面を自作しているテーマは、ブロックを追加してください

対応するブロックが無いテンプレートでは、メール・パスキーの 2 段目の画面に何も表示されず、ログインを続けられません。system テーマ・member テーマには追加済みです。

サインイン画面の完全な例(パスワード+二段階認証)

パスワードでサインインし、2 段目に認証アプリかメールを使うサイト向けに、member テーマの _member/signin.html から、パスキー・メール認証のサインイン・SNS ログインの部分を除いた例です。themes/(テーマ)/_member/signin.html として置きます。パスキーも使う場合は、テーマにパスキーのログインを組み込む の完全な例を使ってください。

@extends("/_layouts/member.html")

@section("header")

@include("/include/global/header.html", {
  "user_name": "off"
})
@endsection

@section("page-title")
@include("/include/global/page-title.html", {"title": "サインイン", "add_class":"acms-text-center"})
@endsection

@section("main")
<!-- BEGIN_MODULE Member_Signin -->
<div class="acms-container">
  <form
    action=""
    method="post"
    class="acms-form"
    enctype="multipart/form-data"
  >
    <!-- BEGIN signin -->
    <div class="acms-entry entry-style entry-style-top">
      <div>
        <div class="acms-text-center">
          <p>
            ログインすると会員限定の情報を閲覧できるようになります。<br />
            <strong>初めての方は<a href="%{BLOG_URL}%{SIGNUP_SEGMENT}/">新規会員登録</a>へ。</strong>
          </p>
        </div>
      </div>
    </div>

    <div class="separate">
      <section class="separate-item">
        <h2 class="heading-md heading-margin-top-none acms-text-center">
          メールアドレスでサインイン
        </h2>

        <!-- BEGIN_IF [{mail:validator#restriction}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          お使いの端末(ブラウザ)からはログインが禁止されています。<br />管理者にお問い合わせ下さい。
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{pass:validator#auth}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          ユーザーIDまたはパスワードが違います
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{mail:validator#notFound}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          ユーザーが存在しません
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{mail:validator#send}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          認証メールの送信に失敗しました
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{mail:validator#lock}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          <!--$1-->{trialNumber}<!--/$1-->回ログインに失敗したため、アカウントがロックされました。
          <!--$1-->{lockTime}<!--/$1-->分後にもう一度試してください。
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{mailAuthSignin:validator#enable}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          メール認証によるサインイン機能は無効です
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{passwordSignin:validator#enable}/eq/0] -->
        <div role="alert" class="acms-alert acms-alert-danger">
          パスワードによるサインイン機能は無効です
        </div>
        <!-- END_IF -->
        <!-- BEGIN badRequest -->
        <div role="alert" class="acms-alert acms-alert-danger">
          不正なアクセスです。
        </div>
        <!-- END badRequest -->

        <!-- BEGIN expired -->
        <div role="alert" class="acms-alert acms-alert-danger">
          有効期限切れのURLです。再度お試しください。
        </div>
        <!-- END expired -->

        @include("/_member/parts/error.html")

        <ul class="form-group-list">
          <li class="form-group">
            <div class="form-label">
              <label class="acms-form-block acms-clear" for="input-text-mail"
                >メールアドレス</label
              >
            </div>
            <div class="form-control">
              <input
                type="text"
                name="mail"
                value="{mail}"
                class="acms-form-large acms-form-block acms-form-width-full js-ready-focus"
                id="input-text-mail"
                placeholder=""
                autocomplete="username"
                data-validator="mail"
              />
              <input type="hidden" name="login[]" value="mail" />
            </div>
          </li>
          <!-- BEGIN_IF [{email_auth_signin}/neq/on] -->
          <li class="form-group">
            <div class="form-label">
              <label class="acms-form-block acms-clear" for="input-password"
                >パスワード</label
              >
              <button
                type="button"
                id="js-toggle-password"
                class="form-toggle-password"
                data-target="#input-password"
                aria-label="パスワードをテキストで表示します。周りに人がいないことを確認して表示してください。"
              >
                パスワードを表示
              </button>
            </div>
            <div class="form-control">
              <input
                type="password"
                name="pass"
                value="{pass}"
                id="input-password"
                class="acms-form-large acms-form-block acms-form-width-full"
                autocomplete="current-password"
              />
              <input type="hidden" name="login[]" value="pass" />
              <input type="hidden" name="redirect" value="%{redirect}" />
              <input type="hidden" name="login[]" value="redirect" />
            </div>
          </li>
          <!-- END_IF -->
        </ul>
        <!-- BEGIN_IF [{email_auth_signin}/neq/on] -->
        <p class="acms-text-center">
          <a
            href="%{BLOG_URL}%{RESET_PASSWORD_SEGMENT}/"
            class="text-link is-color-text is-bold"
            >パスワードをお忘れの方はこちらから</a
          >
        </p>

        <div class="form-button-group">
          <button
            type="submit"
            name="ACMS_POST_Member_Signin"
            class="button is-lg is-width-lg form-button"
          >
            サインイン
          </button>
        </div>
        <!-- END_IF -->

      </section>
    </div>
    <!-- END signin -->

    <!-- BEGIN tfa -->
    <div>
      <!-- BEGIN_IF [{mail:validator#lock}/eq/0] -->
      <div role="alert" class="acms-alert acms-alert-danger">
        {trialNumber}回認証コードの入力に失敗したため、アカウントがロックされました。
        {lockTime}分後にもう一度試してください。
      </div>
      <!-- END_IF -->
      <p class="form-message">認証用アプリに表示されている、認証コードを入力してください。</p>

      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <label for="input-text-code" class="acms-form-block acms-clear">確認コード</label>
          </div>
          <input
            type="text"
            name="code"
            value="{code}"
            id="input-text-code"
            class="acms-form-large acms-form-block acms-form-width-full"
            data-validator="code"
            placeholder=""
            autocomplete="one-time-code"
            inputmode="numeric"
            pattern="[0-9]*"
            maxlength="6"
          />
          <input type="hidden" name="login[]" value="code" />
          <input type="hidden" name="takeover" value="{signin:takeover}" />

          <div role="alert" class="validator-result-{code:validator#auth} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>2段階認証コードが違います</span>
          </div>
          <div role="alert" class="validator-result-{code:validator#secretKey} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>2段階認証の秘密鍵を復号できませんでした。リカバリーコードをお試しください。</span>
          </div>
        </li>
      </ul>
      <p class="acms-text-center">
        <a
          href="%{BLOG_URL}%{TFA_RECOVERY_SEGMENT}/"
          class="text-link is-color-text is-bold"
          >リカバリーコードを使って、2段階認証を無効にする</a
        >
      </p>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_Auth" class="button is-lg is-width-lg form-button">サインイン</button>
      </div>
      <!-- BEGIN tfaAlternativeTotp -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeTotpSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeTotpLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeTotp -->
      <!-- BEGIN tfaAlternativeEmail -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeEmailSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeEmailLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeEmail -->
      <div class="form-button-group">
        <a href="%{BLOG_URL}%{SIGNIN_SEGMENT}/" class="button is-bordered is-lg is-width-lg form-button">サインイン画面に戻る</a>
      </div>
    </div>
    <!-- END tfa -->

    <!-- BEGIN tfaEmail -->
    <div>
      <p class="form-message">登録されているメールアドレスに確認コードをお送りしました。メールに記載されているコードを入力してください。</p>
      <p class="form-message">心当たりのないメールが届いた場合は、パスワードが第三者に知られている可能性があります。パスワードの変更をおすすめします。</p>

      <!-- BEGIN_IF [{tfaResendTooSoon}/eq/on] -->
      <p class="form-message">すでにお送りした確認コードが有効です。届いたメールのコードを入力してください。</p>
      <!-- END_IF -->

      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <label for="input-text-code" class="acms-form-block acms-clear">確認コード</label>
          </div>
          <input
            type="text"
            name="code"
            value="{code}"
            id="input-text-code"
            class="acms-form-large acms-form-block acms-form-width-full"
            data-validator="code"
            placeholder=""
            autocomplete="one-time-code"
            maxlength="6"
          />
          <input type="hidden" name="login[]" value="code" />
          <input type="hidden" name="tfaMethod" value="{tfaMethod}" />
          <input type="hidden" name="login[]" value="tfaMethod" />
          <input type="hidden" name="takeover" value="{signin:takeover}" />

          <div role="alert" class="validator-result-{code:validator#auth} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>確認コードが違います</span>
          </div>
          <div role="alert" class="validator-result-{code:validator#lock} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>試行回数の上限を超えたため、しばらく認証できません。時間をおいてもう一度お試しください。</span>
          </div>
          <div role="alert" class="validator-result-{code:validator#send} form-error-text">
            <i class="acms-icon acms-icon-news"></i>
            <span>確認コードのメールを送信できませんでした。</span>
          </div>
        </li>
      </ul>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_Auth" class="button is-lg is-width-lg form-button">サインイン</button>
      </div>
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_Resend" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>確認コードを再送する</button>
      </div>
      <!-- BEGIN tfaAlternativeTotp -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeTotpSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeTotpLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeTotp -->
      <!-- BEGIN tfaAlternativeEmail -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeEmailSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeEmailLabel}で認証する</button>
      </div>
      <!-- END tfaAlternativeEmail -->
      <div class="form-button-group">
        <a href="%{BLOG_URL}%{SIGNIN_SEGMENT}/" class="button is-bordered is-lg is-width-lg form-button">サインイン画面に戻る</a>
      </div>
    </div>
    <!-- END tfaEmail -->
  </form>
</div>
<!-- END_MODULE Member_Signin -->
@endsection

ログイン設定で「メール認証でのサインイン」を使わないサイトの例なので、{email_auth_signin} の分岐のうち、メール認証のサインインのボタンは除いています。

tfaEmail ブロックの変数とエラー

変数・ブロック

内容

{tfaResendTooSoon}

再送の間隔より前に再送を求めたとき、または有効なコードがあるため送らなかったときに on

{code}

入力された確認コード(エラーで戻ったとき)

{tfaMethod}

今の 2 段目の手段(email)。hidden で送り返します

{signin:takeover}

1 段目の結果を引き継ぐ値。hidden で送り返します

{code:validator#auth}

確認コードが違う

{code:validator#lock}

試行回数・再送回数の上限を超えてロックしている

{code:validator#send}

メールを送れなかった

{mail:validator#lock}

二段階認証の失敗が「アカウントロック」の回数を超えた({trialNumber}・{lockTime} を使えます)

ボタン

POST モジュール

サインイン(確認コードを送る)

ACMS_POST_Member_Tfa_Auth

確認コードを再送する

ACMS_POST_Member_Tfa_Resend(formnovalidate を付ける)

ほかの手段に切り替える

ACMS_POST_Member_Tfa_SwitchMethod(value に {tfaAlternative〇〇SwitchTo}、formnovalidate を付ける)

  • 確認コードには英字が入るため、入力欄に inputmode="numeric" や pattern="[0-9]*" を付けないでください。autocomplete="one-time-code" と maxlength="6" を付けます。

  • 画面には、心当たりのないメールが届いたときの注意(パスワードの変更のすすめ)を書いておくと親切です。

ほかの手段への切り替え

tfa・tfaEmail・tfaPasskey の各ブロックの中に、切り替えのボタンを置けます。いま表示している手段以外で、利用者が使える手段のブロックだけが表示されます。

ブロック

変数

tfaAlternativeTotp

{tfaAlternativeTotpSwitchTo}(totp)・{tfaAlternativeTotpLabel}(「認証アプリ」)

tfaAlternativeEmail

{tfaAlternativeEmailSwitchTo}(email)・{tfaAlternativeEmailLabel}(「メール」)

tfaAlternativePasskey

{tfaAlternativePasskeySwitchTo}(passkey)・{tfaAlternativePasskeyLabel}(「パスキー」)

tfaAlternativeHeading

切り替え先が 1 つ以上あるときに 1 回だけ表示します(「別の方法で認証する」などの見出し)

<!-- BEGIN tfaAlternativeHeading -->
<p class="form-message acms-text-center">別の方法で認証する</p>
<!-- END tfaAlternativeHeading -->
<!-- BEGIN tfaAlternativeTotp -->
<div class="form-button-group">
  <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeTotpSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeTotpLabel}で認証する</button>
</div>
<!-- END tfaAlternativeTotp -->
<!-- BEGIN tfaAlternativeEmail -->
<div class="form-button-group">
  <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativeEmailSwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativeEmailLabel}で認証する</button>
</div>
<!-- END tfaAlternativeEmail -->
<!-- BEGIN tfaAlternativePasskey -->
<div class="form-button-group">
  <button type="submit" name="ACMS_POST_Member_Tfa_SwitchMethod" value="{tfaAlternativePasskeySwitchTo}" class="button is-bordered is-lg is-width-lg form-button" formnovalidate>{tfaAlternativePasskeyLabel}で認証する</button>
</div>
<!-- END tfaAlternativePasskey -->

二段階認証の設定のページの完全な例

テンプレートは themes/(テーマ)/_member/update-tfa.html に置きます。Member_Update_Tfa モジュールを使います。従来の認証アプリの設定(step#unregistered / step#registered)に、手段ごとの「主に使う」と「有効」を選ぶ preference ブロックと passkeyPreference ブロックを足します。

@extends("/_layouts/member.html")

@section("page-title")

@include("/include/global/page-title.html", {"title": "2段階認証設定", "add_class":"acms-text-center"})
@endsection

@section(main)
<!-- BEGIN_MODULE Member_Update_Tfa -->
<div class="container-md">
  <section class="form-section">
    <p class="form-message">2段階認証設定の変更を行います。</p>

    <!-- BEGIN step#unregistered -->
    <div class="form-group-list is-narrow">
      <div class="form-group">
        <!-- BEGIN success -->
        <div class="acms-alert acms-alert-info">
          2段階認証を解除しました
        </div>
        <!-- END success -->
        <!-- BEGIN_IF [{code:validator#required}/eq/0] -->
        <div class="acms-alert acms-alert-danger">
          認証コードが入力されていません
        </div>
        <!-- ELSE_IF [{code:validator#disagreement}/eq/0] -->
        <div class="acms-alert acms-alert-danger">
          認証に失敗しました。
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{secret:validator#required}/eq/0] -->
        <div class="acms-alert acms-alert-danger">
          シークレットキーがありません。
        </div>
        <!-- END_IF -->
        <!-- BEGIN_IF [{tfa:validator#isOperable}/eq/0] -->
        <div class="acms-alert acms-alert-danger">
          不正な操作です
        </div>
        <!-- END_IF -->
      </div>
    </div>

    <form action="" method="post" class="form-account acms-form" enctype="multipart/form-data">
      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <div class="acms-form-block acms-clear">認証コード生成用のアプリにシークレットキーを設定します</div>
          </div>
          <p class="form-helper-text">
            <a
              href="https://play.google.com/store/apps/details?id=com.google.android.apps.authenticator2&hl=ja"
            >Google Authenticator for Android</a>
          </p>
          <p class="form-helper-text">
            <a
              href="https://apps.apple.com/jp/app/google-authenticator/id388497605"
            >Google Authenticator for iOS</a>
          </p>
          <p class="form-helper-text">アプリで以下のQRコードを読み取るか、手動でシークレットキーを設定してください。</p>

          <div class="acms-text-center acms-margin-bottom-small">
            <img src="{qr-image}[allow_dangerous_scheme]" />
          </div>
          <div
            class="acms-form-input-group acms-form-width-large acms-margin-bottom-large"
          >
            <span class="acms-form-side"><i class="acms-icon-config_authorize"></i></span>
            <input
              type="text"
              class="acms-form-large acms-form-block acms-form-width-full"
              value="{secret-txt}"
              readonly
              style="margin-bottom: 0"
            />
          </div>
        </li>

        <li class="form-group">
          <div class="form-label">
            <label for="input-text-code" class="acms-form-block acms-clear">認証コード</label>
          </div>
          <input
            type="text"
            name="code"
            value=""
            id="input-text-code"
            class="acms-form-large acms-form-block acms-form-width-full"
            autocomplete="one-time-code"
            inputmode="numeric"
            pattern="[0-9]*"
            maxlength="6"
            data-validator="code"
          >
          <input type="hidden" name="tfa[]" value="code">
          <input type="hidden" name="secret" value="{secret}" />
          <input type="hidden" name="tfa[]" value="secret" />

          <p class="form-helper-text">認証コード生成アプリに表示されているコードを入力して、認証ボタンを押して認証します。</p>
          <p class="form-helper-text">認証コードは短い時間で変わりますので、すばやく入力してください。</p>
        </li>
      </ul>

      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_Register" class="button is-lg is-width-lg form-button">認証する</button>
      </div>
    </form>
    <!-- END step#unregistered-->

    <!-- BEGIN step#registered-->
    <div class="form-group-list is-narrow">
      <div class="form-group">
        <!-- BEGIN success -->
        <div class="acms-alert acms-alert-info">
          認証に成功しました。
        </div>
        <!-- END success -->
        <!-- BEGIN_IF [{tfa:validator#isOperable}/eq/0] -->
        <div class="acms-alert acms-alert-danger">
          不正な操作です
        </div>
        <!-- END_IF -->
      </div>
    </div>
    <form action="" method="post" class="form-account acms-form" enctype="multipart/form-data">
      <!-- BEGIN success -->
      <ul class="form-group-list is-narrow">
        <li class="form-group">
          <div class="form-label">
            <label for="input-text-recoveryCode" class="acms-form-block acms-clear">リカバリーコード</label>
          </div>
          <p class="form-helper-text">
            リカバリーコードは、一度しか表示されません。必ずここでメモして保管してください。
          </p>
          <p class="form-helper-text">
            認証コードを発行できなくなった場合に、最終手段として以下の「リカバリーコード」を使用して2段階認証を無効にします。
          </p>
          <div
            class="acms-form-input-group acms-form-width-large acms-margin-bottom-large"
          >
            <span class="acms-form-side"><i class="acms-icon-config_authorize"></i></span>
            <input
              type="text"
              class="acms-form-large acms-form-block acms-form-width-full"
              id="input-text-recoveryCode"
              value="{recoveryCode}"
              readonly
              style="margin-bottom: 0"
            />
          </div>
        </li>
      </ul>
      <!-- END success -->
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_Unregister" class="button is-lg is-width-lg is-danger form-button">2段階認証を解除</button>
      </div>
    </form>
    <!-- END step#registered-->

    <!-- BEGIN preference -->
    <form action="" method="post" enctype="multipart/form-data">
      <h2 class="form-message is-bold">認証手段</h2>

      <!-- BEGIN success -->
      <p class="form-message">2段階認証の設定を変更しました。</p>
      <!-- END success -->

      <p class="form-message">使う認証手段と、主に使う手段を選びます。主に使う手段が使えないときは、ログイン時に他の手段へ切り替えて認証できます。</p>

      <ul class="form-group-list is-narrow">

        <li class="form-group">
          <label>
            <input type="radio" name="primaryMethod" value="totp" {primaryTotpChecked} />
            主に使う
          </label>

          <label>
            <!-- BEGIN step#registered -->
            <input type="checkbox" checked disabled />
            <!-- END step#registered -->
            <!-- BEGIN step#unregistered -->
            <input type="checkbox" disabled />
            <!-- END step#unregistered -->
            認証アプリ
          </label>
          <p class="form-helper-text">有効・無効は上の「認証する」「2段階認証を解除」で切り替えます</p>
        </li>

        <li class="form-group">
          <label>
            <input type="radio" name="primaryMethod" value="email" {primaryEmailChecked} />
            主に使う
          </label>
          <label>
            <input type="checkbox" name="enabledMethod[]" value="email" {emailAuthChecked} />
            メール
          </label>
          <p class="form-helper-text">登録されているメールアドレスに確認コードを送って認証します</p>
        </li>
    <!-- END preference -->

        <!-- BEGIN passkeyPreference -->
        <li class="form-group">
          <label>
            <input type="radio" name="primaryMethod" value="passkey" {primaryPasskeyChecked} />
            主に使う
          </label>
          <label>
            <input type="checkbox" name="enabledMethod[]" value="passkey" {passkeyAuthChecked} />
            パスキー
          </label>
          <p class="form-helper-text">
            オフにしても登録済みのパスキーは残ります<br>
            鍵の登録・削除は<a href="%{BLOG_URL}%{PASSKEY_UPDATE_SEGMENT}/" class="text-link">パスキー設定</a>で行います
          </p>
        </li>
        <!-- END passkeyPreference -->

    <!-- BEGIN preference -->
      </ul>
      <input type="hidden" name="tfa[]" value="enabledMethod" />
      <input type="hidden" name="tfa[]" value="primaryMethod" />
      <div class="form-button-group">
        <button type="submit" name="ACMS_POST_Member_Tfa_UpdatePreference" class="button is-lg is-width-lg form-button">設定を保存</button>
      </div>
    </form>
    <!-- END preference -->

    <div class="form-button-group">
      <a href="%{BLOG_URL}%{PROFILE_UPDATE_SEGMENT}/" class="button is-bordered is-lg is-width-lg form-button">プロフィール変更に戻る</a>
    </div>
  </section>
</div>
<!-- END_MODULE Member_Update_Tfa -->
@endsection

ブロック・変数

表示する条件・内容

step#unregistered

認証アプリを設定していないとき。{qr-image}・{secret-txt}・{secret} で QR コードとシークレットキーを出します

step#registered

認証アプリを設定しているとき。設定した直後は success ブロックの中で {recoveryCode}(リカバリーコード)を出します

preference

設定できる手段が 1 つ以上あるとき。テンプレートの中で 2 回(<form> の始まりと終わり)書き、その間に passkeyPreference を置きます

success(preference の中)

設定を保存したとき

{primaryTotpChecked} / {primaryEmailChecked}

メインが認証アプリ / メールのとき checked

{emailAuthChecked}

メールが有効なとき checked

passkeyPreference

パスキーを登録しているときだけ表示します。preference ブロックの中に入れず、別に置きます

{primaryPasskeyChecked} / {passkeyAuthChecked}

メインがパスキーのとき / パスキーが有効なとき checked

  • 送る値は、primaryMethod(totp / email / passkey)と enabledMethod[](email / passkey)です。<input type="hidden" name="tfa[]" value="enabledMethod"> と <input type="hidden" name="tfa[]" value="primaryMethod"> を一緒に送ります。

  • 保存のボタンは name="ACMS_POST_Member_Tfa_UpdatePreference" です。

  • パスキーを登録している利用者のページに passkeyPreference の行が無いと、保存のたびに、パスキーを 2 段目に使わない設定で保存されます。

  • 認証アプリの有効・無効は、チェックボックスではなく「認証する」(ACMS_POST_Member_Tfa_Register)と「2段階認証を解除」(ACMS_POST_Member_Tfa_Unregister)で切り替えます。

管理ログイン画面

管理ログインの画面(system テーマの _member-admin/login.html)にも、tfaEmail ブロックがあります。管理ログインでは POST モジュールの名前に Admin が付きます(ACMS_POST_Member_Admin_Tfa_Auth・ACMS_POST_Member_Admin_Tfa_Resend・ACMS_POST_Member_Admin_Tfa_SwitchMethod)。切り替えのボタンは _member-admin/parts/login/tfa-alternatives.html にまとめています。管理ユーザーの二段階認証の設定は、管理画面の「2段階認証」の画面で行うため、テーマで作る必要はありません。

よくある質問・つまずき

症状

原因と確かめ方

パスワードを入力した後、画面に何も出ない

tfaEmail(メール)・tfaPasskey(パスキー)のブロックがテンプレートにありません

設定のページに「認証手段」の欄が出ない

preference ブロックがありません。または、設定できる手段がありません(メールアドレスが無く、パスキーも未登録で、認証アプリは別の欄)

「主に使う」を選んで保存しても変わらない

無効にした手段(チェックの付いていないメール・パスキー)は、メインに指定できません。チェックを付けてから保存します

公式テーマ site を使っている

site テーマの、このアルファ版の時点の _member/update-tfa.html には、preference ブロックがありません。メールを有効にするには、このページの例で update-tfa.html を置き換えます。サインイン画面は system テーマのもの(対応済み)を使います